Nieuws

Tientallen beveiligingslekken ontdekt in UEFI-firmware

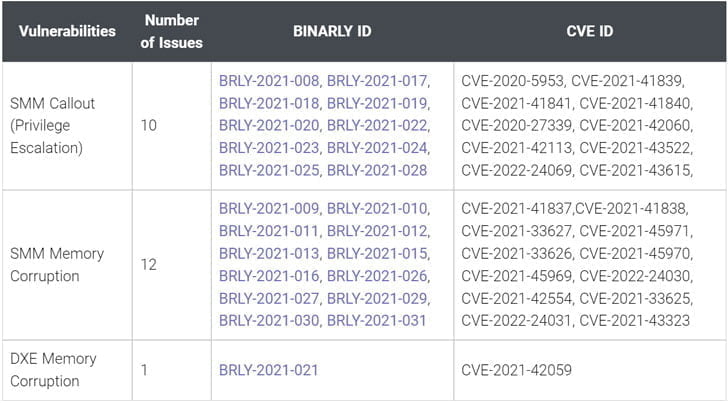
Er zijn maar liefst 23 nieuwe zeer ernstige beveiligingslekken onthuld in verschillende implementaties van Unified Extensible Firmware Interface (UEFI)-firmware die door talrijke leveranciers wordt gebruikt, waaronder Bull Atos, Fujitsu, HP, Juniper Networks en Lenovo. UEFI is een softwarespecificatie die een standaard programmeerinterface biedt die de firmware van een computer tijdens

Tientallen beveiligingslekken ontdekt in UEFI-firmware Lees verder »

Mozilla wil verzamelingspraktijken van Facebook onthullen

In een nieuwe poging om de tracking- en gegevensverzamelingspraktijken van Facebook aan het licht te brengen, heeft browserfabrikant Mozilla de handen ineengeslagen met non-profitorganisatie The Markup. Het tweetal rekruteert voor de Facebook Pixel Hunt studie, waarbij ze gebruikers vragen Rally te downloaden – Mozilla’s privacy-eerste platform voor het delen van

Mozilla wil verzamelingspraktijken van Facebook onthullen Lees verder »

Google Docs Exploit maakt phishing en malware mogelijk

Beveiligingsexperts zeggen dat ze een “enorme golf” van kwaadwillende hackers hebben gezien die de commentaarfunctie in Google Docs misbruiken om kwaadwillende inhoud te verspreiden in de inboxen van nietsvermoedende doelgebruikers. Volgens een door Avanan gepubliceerde blogpost wordt de commentaarfunctionaliteit van Google Docs, evenals zijn collega Google Workplace webgebaseerde applicaties Google

Google Docs Exploit maakt phishing en malware mogelijk Lees verder »

Log4j benadrukt behoefte aan betere greep op softwareafhankelijkheden

Goed artikel op darkreading.com Het is een nieuw jaar en de cybersecuritygemeenschap wordt nu geconfronteerd met de langetermijngevolgen van de zoveelste beveiligingsnachtmerrie in de softwareleveringsketen. Na een jaar vol zero-day incidenten in de applicatiebeveiliging was het debacle met de Log4j-kwetsbaarheid (ook bekend als Log4Shell) een soort thematische afsluiter voor 2021

Log4j benadrukt behoefte aan betere greep op softwareafhankelijkheden Lees verder »

Security Updates van SolidBE

Ruckus Update voor Log4j

Ruckus heeft afgelopen weekend een patch vrijgegeven voor de SmartZone controller. De impact voor installatie van deze patch is laag als deze niet gebruikt wordt voor afhandelen van productie verkeer. Dit betreft authenticatie (802.1X of mac authenticatie) door de SmartZone of verkeer wat getunneld wordt naar de controller. Indien 1

Ruckus Update voor Log4j Lees verder »

Wat staat ons te wachten staat voor Cybersecurity in 2022

Aardig artikel van Torsten George over wat ons te wachten staat voor Cybersecurity in 2022? TL;DR Het afgelopen jaar is voor veel IT- en beveiligingsprofessionals behoorlijk uitdagend en vermoeiend geweest, omdat criminelen munt hebben geslagen uit de snel veranderende omgeving die is ontstaan door versnelde digitalisering en cloudtransformatie als reactie

Wat staat ons te wachten staat voor Cybersecurity in 2022 Lees verder »

Kritieke beveiligingsfout gevonden in verschillende HP printermodellen

Onderzoekers op het gebied van cyberbeveiliging hebben dinsdag meerdere beveiligingslekken onthuld in 150 verschillende multifunctionele printers (MFP’s) van HP Inc. die mogelijk door een tegenstander kunnen worden misbruikt om de controle over kwetsbare apparaten over te nemen, gevoelige informatie te stelen en bedrijfsnetwerken te infiltreren om andere aanvallen uit te

Kritieke beveiligingsfout gevonden in verschillende HP printermodellen Lees verder »

Scroll naar boven