

In een moderne fabriek lopen twee werelden steeds verder door elkaar. Aan de ene kant de informatietechnologie (IT): werkplekken, e-mail, ERP en cloudapplicaties. Aan de andere kant de operationele technologie (OT): PLC’s, HMI’s, SCADA-systemen en de machines die het eigenlijke werk doen. Dat die twee met elkaar verbonden raken, levert veel op. Productiedata komt direct in de planning terecht, de machinebouwer kijkt op afstand mee bij een storing en onderhoud kan worden ingepland voordat er iets kapotgaat. Alleen ontstaan daarmee verbindingen die er tien jaar geleden niet waren. En elke verbinding is ook een mogelijke route voor een aanvaller.
SolidBE kijkt daarom naar het geheel. We beveiligen het IT-netwerk en het OT-netwerk als één samenhangende omgeving, met oog voor dreigingen van buitenaf en van binnenuit. Dan kan een fabrikant zijn aandacht houden bij productie en productontwikkeling.
Waarom de koppeling van IT en OT in de maakindustrie extra beveiligingsrisico’s meebrengt
OT is gebouwd om te blijven draaien. Een besturing gaat vaak jarenlang mee, soms op een besturingssysteem waarvoor de fabrikant al lang geen updates meer uitbrengt. Patchen betekent stilstand en meestal ook overleg met de machineleverancier, die de garantie niet zomaar laat vervallen. Veel industriële protocollen, zoals Modbus en oudere varianten van S7comm, zijn bovendien ontworpen in een tijd dat niemand rekening hield met een aanvaller op hetzelfde netwerk. Ze kennen van oorsprong weinig tot geen authenticatie. Wie het netwerk bereikt, kan in principe opdrachten sturen.
Een getroffen kantoornetwerk is vervelend. Een productielijn die stilvalt, kost elke minuut, elk uur geld.
Netwerksegmentatie tussen kantoor en productievloer
De belangrijkste maatregel is meteen ook de minst spectaculaire: zorg dat het kantoornetwerk en de productieomgeving niet vrij met elkaar kunnen praten. Voor het ontwerp daarvan gebruiken we het Purdue-model, dat een fabriek in lagen indeelt van sensoren en actuatoren tot de bedrijfssystemen, en de normreeks IEC 62443 met haar indeling in zones en conduits. Tussen IT en OT komt een aparte tussenzone, de IT/OT-DMZ, waar systemen staan die van beide kanten bereikbaar moeten zijn. Hoe dat er in de praktijk uitziet, met VLAN’s, firewalls en network access control, leest u op onze pagina over netwerksegmentatie voor OT. Een praktische tip vooraf: begin met een inventarisatie van wat er op de productievloer aan het netwerk hangt. Vrijwel elke fabriek die we tegenkomen, heeft apparaten waarvan niemand meer precies weet wie ze heeft aangesloten.
Monitoring en detectie
Intellectueel eigendom beschermen tegen datadiefstal
Innovaties en bedrijfsgeheimen vormen de kern van het concurrentievoordeel van een fabrikant. Denk aan CAD-tekeningen, recepturen, procesinstellingen en klantspecifieke ontwerpen. Diefstal daarvan raakt een bedrijf financieel en kan ook de reputatie bij klanten flink beschadigen. Lastig is dat datadiefstal zelden opvalt. Er gaat niets stuk, de productie loopt gewoon door en de gegevens zijn toch weg.
SolidBE richt daarom monitoring en detectie in die verdachte activiteiten opmerkt en direct alarm slaat. Ongebruikelijke datastromen naar buiten, inlogpogingen op vreemde tijdstippen of een werkplek die ineens systemen benadert waar hij nooit iets te zoeken had. Een aanvulling die in productieomgevingen goed werkt, is misleiding met lokaassystemen. Met Fortinet FortiDeceptor plaatsen we nepmachines in het netwerk, waaronder een SCADA-variant die zich voordoet als industrieel besturingssysteem. Een legitieme gebruiker heeft daar niets te zoeken, dus elke aanraking is een signaal dat de moeite van onderzoeken waard is.
Hoe ransomware een productielijn stil kan leggen
Ransomware hoeft een PLC niet eens te raken om de productie te laten stoppen. Vaak worden de Windows-systemen eromheen versleuteld, zoals het MES, de HMI-werkstations of de planning in het ERP. Soms besluit een bedrijf zelf om de productie preventief stil te zetten, omdat niemand kan zeggen hoe ver de besmetting reikt. Het bekendste voorbeeld is Norsk Hydro, dat in 2019 na een aanval met LockerGoga in een deel van de fabrieken terugviel op handmatige bediening. De operationele en financiële schade van zo’n incident loopt snel op.
Hoe eerder een aanval wordt gezien, hoe kleiner de schade. Via onze SOC-dienst analyseren we de logmeldingen van uw beveiligingsinfrastructuur dag en nacht, toetsen we die aan actuele dreigingsinformatie en zoeken we met threat hunting naar samenhang tussen meldingen die los van elkaar onschuldig lijken. Binnen een bestaande beheerovereenkomst kunnen we wijzigingen in de beveiliging direct doorvoeren om een incident in te dammen. Met daarnaast actief netwerkbeheer blijven de kritieke systemen van een fabrikant veilig en in bedrijf.
Supply chain security en toegang voor machineleveranciers
Een fabriek staat zelden op zichzelf. Machinebouwers loggen in voor onderhoud, toeleveranciers wisselen bestanden uit en afnemers koppelen hun systemen aan uw orderverwerking. Juist die externe toegang is in de praktijk vaak het zwakste punt. Een 4G-router in een schakelkast die de leverancier ooit heeft geplaatst, of een remote-supporttool die permanent openstaat, kom je bij inventarisaties geregeld tegen. Wij brengen die verbindingen in kaart en brengen ze terug naar één gecontroleerde route, met meerstapsverificatie, toegang die na afloop vervalt en logging van wat er tijdens de sessie gebeurt. Zo is de toeleveringsketen net zo goed beschermd als de eigen productie.
Weten welke kwetsbaarheden er in uw omgeving zitten, hoort daar ook bij. Met vulnerability management houdt u structureel zicht op lekken in servers, werkplekken en netwerkapparatuur, en ziet u welke het eerst aandacht verdienen. Wees in de OT-omgeving wel voorzichtig met actieve scans. Oudere besturingen reageren soms slecht op onverwacht netwerkverkeer, dus daar kiezen we in overleg voor passieve methoden of scannen we binnen een onderhoudsvenster.
Valt uw productiebedrijf onder NIS2?
De Europese NIS2-richtlijn noemt de maakindustrie expliciet. Fabrikanten van onder meer medische hulpmiddelen, elektronica en optische producten, elektrische apparatuur, machines, motorvoertuigen en andere transportmiddelen vallen onder de categorie andere kritieke sectoren. Chemie en levensmiddelen hebben elk een eigen plek in de richtlijn. Of een bedrijf eronder valt, hangt mede af van de omvang, grofweg vanaf vijftig medewerkers of meer dan tien miljoen euro omzet en balanstotaal. In Nederland wordt de richtlijn omgezet in de Cyberbeveiligingswet. Organisaties die eronder vallen, krijgen een zorgplicht voor de beveiliging van hun netwerk- en informatiesystemen, inclusief de toeleveringsketen, en een meldplicht voor ernstige incidenten. Ook als u zelf net buiten de grens valt, is het verstandig om er serieus naar te kijken. Afnemers die er wel onder vallen, gaan eisen stellen aan hun leveranciers
Een kleine greep uit ons klantenbestand


SolidBE werkt voor productiebedrijven als Bollegraaf, SPGPrints, Hunter Douglas en Orga. Hun producten lopen uiteen van recyclingmachines en textieldruk tot raambekleding en signaleringsverlichting, maar de vraag is steeds dezelfde: de productie moet blijven draaien, ook als er op het netwerk iets misgaat.
Cybersecurity voor de maakindustrie die past bij uw fabriek
Door SolidBE als partner te kiezen, krijgt een productiebedrijf één aanspreekpunt voor netwerk en beveiliging, van kantoor tot productievloer. Dat maakt het makkelijker om de dreigingen van nu het hoofd te bieden en tegelijk een stabiele basis te leggen voor verdere digitalisering van de productie. Wilt u een eerste indruk van waar u staat? Stel uzelf de vraag of u weet welke apparaten op uw productievloer contact maken met internet. Twijfelt u, bel dan 088 88 99 000. Dan kijken we samen waar de grootste risico’s zitten en wat u als eerste kunt doen.
Relevante posts
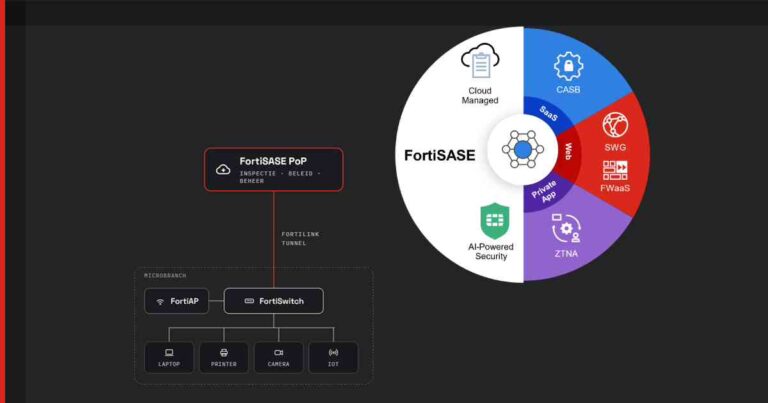
FortiLink SASE Service brengt cloudbeveiliging naar de kleinste vestiging zonder aparte firewall
Fortinet heeft op 27 oktober de FortiLink SASE Service aangekondigd. Daarmee kun je een kleine vestiging beveiligen zonder dat er....
We nodigen u uit voor de CloudExpo, vraag uw gratis kaartje aan
AI, cybersecurity, NIS2, digitale autonomie: de IT-wereld beweegt sneller dan ooit. Wilt u in één dag bijpraten over wat er....
Kritische blik op het door Big Tech betaalde rapport over de kosten van Europese cloudsoevereiniteit
Wie uitrekent wat een verhuizing kost, bepaalt ook welke posten op de lijst komen. Laat je die som maken door....
Op woensdag 2 en donderdag 3 december 2026 staat SolidBE op Cloud Expo in Houten, stand 224. Het is de....
