TechTalk

Foutmelding tijdens upgraden naar FortiOS 7.6.8 op FortiGate 30G/31G

Foutmelding tijdens upgraden naar FortiOS 7.6.8 op FortiGate 30G/31G

Er blijkt een probleem te zijn met het upgraden van de FortiGate 30G/31G-platformen. Wanneer je probeert te upgraden naar FortiOS 7.6.8, kun je de foutmelding krijgen: “This Firmware didn’t pass the signature verification.” Oorzaak & oplossing: Dit treedt op tijdens de upgrade (bijvoorbeeld vanaf 7.6.7). De 30G/31G-hardware vereist een specifieke tussenversie

Foutmelding tijdens upgraden naar FortiOS 7.6.8 op FortiGate 30G/31G Lees verder »

Certificaatwaarschuwing op FortiGate captive portal oplossen met FortiDDNS / Let’s Encrypt

Voor een gastennetwerk op basis van een FortiGate, FortiSwitches en FortiAP’s hebben we een captive portal ingericht. Bezoekers die verbinding maken met het gastennetwerk worden hierbij automatisch doorgestuurd naar een webpagina waar zij toegang tot het netwerk kunnen krijgen. Technisch werkte deze oplossing zoals bedoeld, maar er was één punt

Certificaatwaarschuwing op FortiGate captive portal oplossen met FortiDDNS / Let’s Encrypt Lees verder »

Arista patcht CVSS 10 lek in gNPSI-interface van EOS switches

Arista patcht CVSS 10 lek in gNPSI-interface van EOS switches

Arista pubiceerde onlangs security advisory 0158, over twee lekken in de gRPC Network Packet Sampling Interface, gNPSI, van EOS. CVE-2026-73456 haalt een CVSS 3.1 basisscore van 10 en staat een ongeauthenticeerde gNPSI-client toe om via een request willekeurige code uit te voeren op de switch zelf. Onder CVSS 4.0 komt

Arista patcht CVSS 10 lek in gNPSI-interface van EOS switches Lees verder »

CRL scope error op FortiGate ontleed, van root cause tot workaround

CRL scope error op FortiGate ontleed, van root cause tot workaround

Op 9 september 2026 meldden meerdere sysadmins hetzelfde probleem, TLS verbindingen vanaf hun FortiGate naar FortiGuard liepen vast zonder dat er iets aan de eigen configuratie was gewijzigd. Een debug van forticldd en updated toonde foutcode 44, different CRL scope, op depth 2, met als subject DigiCert High Assurance EV

CRL scope error op FortiGate ontleed, van root cause tot workaround Lees verder »

Firewall en SASE convergeren, de FortiGate 1200G als eerste concrete stap

Firewall en SASE convergeren, de FortiGate 1200G als eerste concrete stap

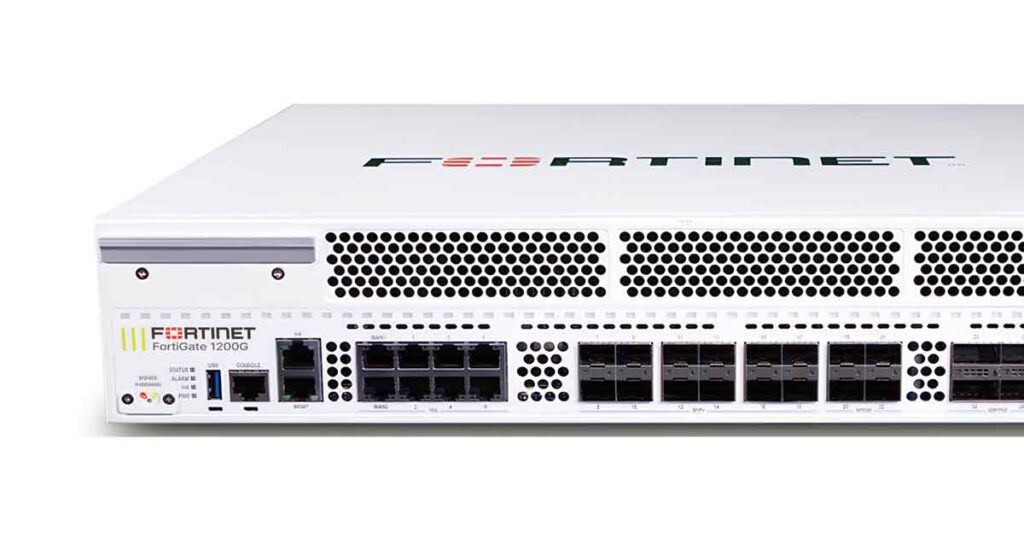
Fortinet positioneert de FortiGate 1200G nadrukkelijk tussen de branchgerichte 400G serie en de flagship 3500G datacenterplatforms in, en die plek in de line-up vertelt meteen waar dit nieuwe apparaat thuis hoort. Aangedreven door de FortiASIC SP5 architectuur, met NP7 als netwerkprocessor en CP10 als contentprocessor, richt de 1200G zich op

Firewall en SASE convergeren, de FortiGate 1200G als eerste concrete stap Lees verder »

FortiOS en Microsoft Azure Network Adapter: integratieproblemen oplossen

FortiOS en Microsoft Azure Network Adapter, hoe je integratieproblemen kunt oplossen

Microsoft vervangt in Azure stap voor stap de bekende Mellanox-netwerkkaarten door een nieuwe generatie genaamd MANA, de Microsoft Azure Network Adapter. Dit is geen onzichtbare achtergrondupdate. MANA gebruikt een ander datapad en andere drivers dan de oude ConnectX-hardware, en dat raakt precies de laag waarop een firewall-appliance als FortiGate VM

FortiOS en Microsoft Azure Network Adapter, hoe je integratieproblemen kunt oplossen Lees verder »

SolidBE Security Update

Aandachtspunt bij FortiGate-upgrade naar FortiOS 7.6.7: gereset globale instellingen voorkomen

Bij upgrades van FortiOS 7.6.6 naar 7.6.7 is een specifiek aandachtspunt geconstateerd. In FortiOS 7.6.6 werd voor een bekend memory leak issue in het `node`-proces de workaround `web-svc-auto- restart` gebruikt. Wanneer deze instelling vóór de upgrade is ingeschakeld, kan dit tijdens de upgrade naar 7.6.7 ervoor zorgen dat bepaalde globale

Aandachtspunt bij FortiGate-upgrade naar FortiOS 7.6.7: gereset globale instellingen voorkomen Lees verder »

FortiOS 7.6.1: verplicht admin-wachtwoord voor FortiSwitches

FortiOS 7.6.1: verplicht admin-wachtwoord voor FortiSwitches

Technische toelichting en configuratieadvies Vanaf FortiOS 7.6.1 is het niet meer toegestaan dat een door een FortiGate beheerde FortiSwitch geen lokaal admin-wachtwoord heeft. Waar het voorheen mogelijk was om na provisioning direct zonder wachtwoord op een FortiSwitch in te loggen, wordt dit vanaf deze versie automatisch afgedwongen. Wanneer een FortiSwitch

FortiOS 7.6.1: verplicht admin-wachtwoord voor FortiSwitches Lees verder »

Scroll naar boven