


Cyberaanvallen op kritieke infrastructuren nemen toe. Overheden verscherpen daarom de regelgeving voor OT- en industriële controlesystemen. Nieuwe richtlijnen leggen de nadruk op strengere beveiliging, verplichte incidentrapportage en betere bescherming tegen cyberdreigingen. Organisaties moeten zich aanpassen aan deze ontwikkelingen om operationele risico’s te beperken en compliance te waarborgen.
OT-netwerken als doelwit
OT-systemen vormen een aantrekkelijk doelwit voor cybercriminelen. Een aanval kan grote maatschappelijke en economische gevolgen hebben. Dit trekt niet alleen individuen met kwaadwillende intenties aan, maar ook door staten gesponsorde hackersgroepen.
Sommige OT-aanvallen vinden plaats via gekoppelde IT-systemen zoals ERP- of facturatiesoftware. Wanneer aanvallers via IT toegang krijgen tot OT, kunnen ze productieprocessen verstoren, gegevens manipuleren of industriële systemen uitschakelen. Andere aanvallen richten zich specifiek op OT-netwerken met malware die is ontwikkeld om kwetsbaarheden in industriële controlesystemen uit te buiten. Daarom is het cruciaal om een gelaagde beveiligingsstrategie te implementeren die zowel IT- als OT-systemen beschermt.
Meer zicht op OT-infrastructuur
Veel organisaties hebben slechts beperkt inzicht in hun OT-netwerken. Dit komt doordat OT-systemen gebruikmaken van specifieke, vaak verouderde protocollen die niet door traditionele IT-beveiligingstools worden herkend. Hierdoor zijn veel apparaten en datastromen onzichtbaar, wat het risico op ongeautoriseerde toegang en cyberaanvallen vergroot.
Het Fortinet OT Security Platform biedt gedetailleerde zichtbaarheid in OT-assets, netwerkcommunicatie en kwetsbaarheden. Door inzicht te krijgen in welke apparaten verbonden zijn en hoe deze communiceren, kunnen organisaties gerichter beveiligingsmaatregelen nemen.
Een van de verbeteringen in Fortinet’s FortiGuard OT Security Service is de mogelijkheid om exploit-informatie toe te voegen. Dit stelt beveiligingsteams in staat om waarschuwingen te ontvangen over bekende kwetsbaarheden en deze proactief te verhelpen. Daarnaast maakt het platform het mogelijk om OT-protocolbandbreedte en inkomende verbindingen te monitoren, wat helpt om afwijkend netwerkverkeer sneller te detecteren.
Van inzicht naar bescherming
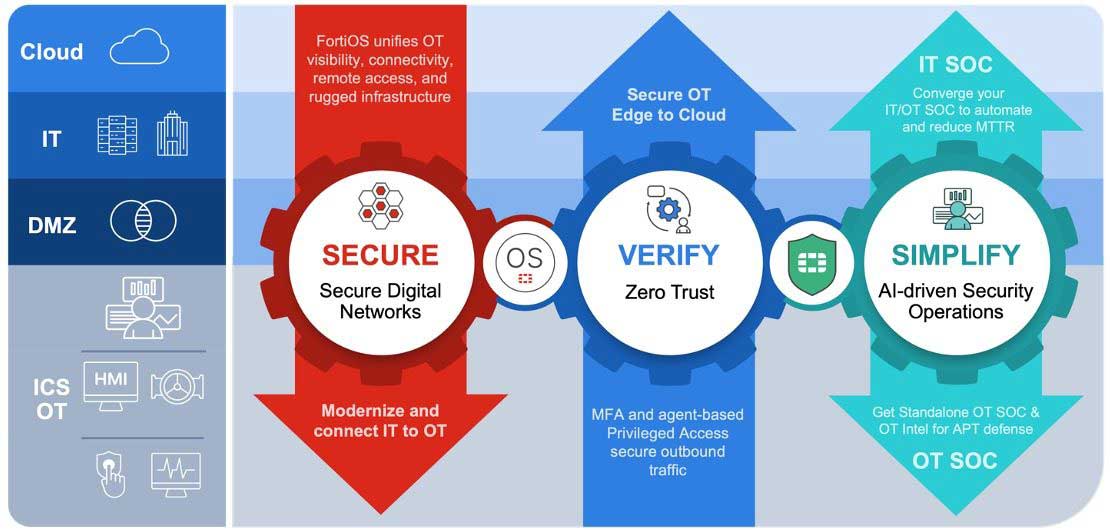
Zichtbaarheid is slechts de eerste stap. Een effectieve OT-beveiligingsstrategie vereist aanvullende maatregelen zoals segmentatie, virtuele patching en veilige connectiviteit.
Segmentatie: OT-netwerken kunnen worden opgedeeld in gescheiden zones tot op switchpoortniveau. Dit voorkomt dat bedreigingen zich ongecontroleerd door het netwerk verspreiden. In combinatie met een FortiGate NGFW kan een FortiSwitch worden ingezet als beveiligde switch. Firewallregels en beveiligingsbeleid worden direct op elke poort geïmplementeerd, waardoor ongeautoriseerde toegang wordt beperkt.
Virtuele patching: Veel OT-systemen kunnen niet zomaar worden bijgewerkt, omdat ze continu operationeel moeten blijven. Virtuele patching biedt een alternatief door kwetsbare systemen te beschermen met gerichte IPS-signatures. Dit minimaliseert het risico op exploits zonder dat downtime nodig is.
Veilige connectiviteit: Veel OT-netwerken bevinden zich op afgelegen locaties met beperkte bekabelde connectiviteit. In dergelijke gevallen kan 5G worden ingezet als betrouwbare OT-verbinding. Fortinet introduceert nieuwe FortiExtender 5G-modellen die eSIM-technologie ondersteunen, zodat eenvoudig tussen verschillende providerplannen kan worden gewisseld. Deze modellen zijn robuust gebouwd en geschikt voor zware industriële omgevingen.
Aanvullende beveiligingsmaatregelen
Segmentatie en patching zijn essentiële verdedigingslagen, maar aanvullende maatregelen versterken de algehele OT-beveiliging.
Externe toegang beveiligen: Veel organisaties vertrouwen op externe toegang tot hun OT-netwerken, bijvoorbeeld voor onderhoud op afstand. Dit vormt een groot risico als toegang niet goed wordt gecontroleerd. Fortinet’s OT Security Platform biedt agentloze, veilige externe toegang met uitgebreide toegangscontroles en wachtwoordbeheer. Dit voorkomt ongeautoriseerde toegang en minimaliseert het risico op inbraak.
Netwerkdetectie en respons: Het vroegtijdig detecteren van dreigingen is cruciaal. Veel cyberaanvallen blijven maandenlang onopgemerkt, wat ernstige schade kan veroorzaken. Fortinet’s OT Security Platform integreert met FortiNDR en FortiDeceptor om afwijkend gedrag te identificeren en aanvallers te misleiden. Met FortiAnalyzer kunnen beveiligingsteams snel reageren op incidenten en de impact minimaliseren.
Concreet wat voor verbeteringen zijn er gaande?
De nieuwste updates van het Fortinet OT Security Platform introduceren krachtige nieuwe mogelijkheden om de OT-beveiliging te verbeteren:
- Nieuwe FortiGate Rugged NGFWs gecombineerd met nieuwe verbeteringen aan de FortiGuard OT Security Service bieden ongeëvenaarde beveiligingshandhaving in OT-omgevingen. Organisaties kunnen hiermee bedreigingen detecteren via meer dan 3.300 OT-protocolregels, bijna 750 OT IPS-regels en 1.500 virtuele patchingregels. Deze mogelijkheden beschermen tegen bekende geëxploiteerde kwetsbaarheden (KEVs) en andere cyberrisico’s. Ze leveren geavanceerde bescherming door virtuele patching voor oudere OT-systemen. Extra nieuwe beveiligde netwerkmogelijkheden voor OT omvatten updates voor FortiSRA. Deze verbeteren beveiligde externe toegang met verbeterd geheimen- en wachtwoordbeheer voor OT-omgevingen.
- Om veilige segmentatie te garanderen heeft Fortinet ook de FortiSwitch Rugged 108F en FortiSwitch Rugged 112F-POE geïntroduceerd. Deze breiden het portfolio van industriële switches met klein formaat uit. Deze robuuste switches maken gedetailleerde beveiligingshandhaving op poortniveau mogelijk. Ze voorkomen ongeautoriseerde laterale beweging door OT-netwerken en behouden naadloze integratie met Fortinet’s bredere beveiligingsecosysteem. Deze switches zijn gebouwd op Fortinet’s uniforme FortiOS-besturingssysteem en stroomlijnen netwerk- en beveiligingsbeheer.
- Voor veilige en veerkrachtige connectiviteit heeft Fortinet ook twee robuuste 5G-oplossingen gelanceerd: de FortiExtender Rugged 511G, een IP67-gecertificeerde 5G draadloze WAN-gateway die snelle, veilige connectiviteit levert aan afgelegen OT-locaties; en de FortiExtender Vehicle 511G, een IP64-gecertificeerde 5G-router ontworpen voor wagenparken. Beide oplossingen hebben ingebouwde Wi-Fi 6 en nieuwe eSIM-mogelijkheden. Dit elimineert de behoefte aan fysieke SIM-kaarten en vereenvoudigt de carrierselectie.
- Fortinet versterkt ook zijn AI-gestuurde beveiligingsoperaties (SecOps) mogelijkheden voor OT. Verbeteringen aan FortiAnalyzer 7.6 en FortiDeceptor 6.1 bieden diepere inzichten in beveiligingsbedreigingen en vereenvoudigen nalevingsrapportage voor OT-beveiligingsteams. Updates voor FortiNDR Cloud omvatten nieuwe OT-protocolondersteuning voor bedreigingsjacht. FortiNDR (on-premises) voegt verschillende nieuwe functies toe, waaronder een Purdue Model-weergave en een nieuwe apparaatinventaris die OT en de Mitre ATT&CK ICS Matrix omvat.
Een complete OT-beveiligingsoplossing
Voor bedrijven in sectoren zoals energie, transport, waterbeheer en productie is OT-beveiliging essentieel. Een aanval op deze infrastructuren kan niet alleen financiële schade veroorzaken, maar ook de samenleving ontwrichten.
Het beveiligen van OT-netwerken begint bij zichtbaarheid en detectie, maar effectieve bescherming gaat verder. Het Fortinet OT Security Platform biedt een complete oplossing met functies zoals detectie van apparaten en kwetsbaarheden, netwerksegmentatie, veilige externe toegang en geavanceerde SecOps-mogelijkheden.
Samen met Fortinet helpt SolidBE organisaties om hun industriële netwerken effectief te beschermen. Door geavanceerde dreigingsdetectie te combineren met robuuste beveiligingsmaatregelen, kunnen bedrijven hun operationele processen beschermen tegen de groeiende dreiging van cyberaanvallen.
Lees meer op de volgende pagina’s:
https://www.fortinet.com/corporate/about-us/newsroom/press-releases/2025/fortinet-expands-ot-security-platform-to-strengthen-protection-for-critical-infrastructure




