

Een Fortinet-firewall die feilloos rapporteert, een SIEM dat de eigen VMware-omgeving nooit heeft gezien, en een cluster Linux-servers dat buiten elk overzicht van het SOC valt: dat beeld komen we geregeld tegen wanneer we bij SolidBE een bestaande SOC-inrichting doorlichten. Niet omdat organisaties nalatig zijn, maar omdat een platform dat alleen de eigen productlijn van de leverancier begrijpt, in de praktijk altijd tegen dezelfde muur oploopt. Vrijwel geen enkele omgeving bestaat uit apparatuur van slechts één fabrikant.
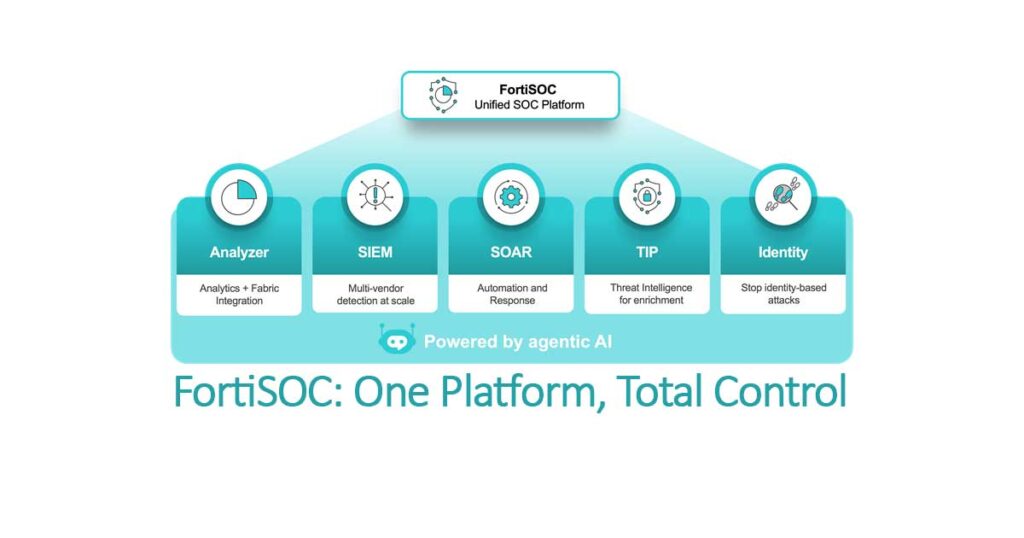
FortiSOC Cloud, het cloudgebaseerde SOC-platform van Fortinet, claimt uitdrukkelijk multivendor te zijn. De productdocumentatie onderbouwt die claim: via de SIEM-module, onderdeel van het Advanced-abonnement, verzamelt het platform logdata van cloudplatformen, virtualisatie-omgevingen en Windows- of Linux-systemen naast de eigen Fortinet-apparatuur. Die data komt terecht in hetzelfde genormaliseerde datamodel als Fortinet-telemetrie, zodat detectie en respons niet per bron apart hoeven te worden ingericht. Wat dat betekent voor de inrichting en de abonnementskeuze, lees je hieronder.
Waarom een SOC zonder externe bronnen zelden compleet is
De meeste organisaties draaien naast firewalls en netwerkapparatuur ook Windows- en Linux-servers, cloudinfrastructuur bij een of meerdere aanbieders en beveiligingsoplossingen van andere fabrikanten. Een SOC-platform dat alleen de eigen productlijn begrijpt, levert dan een onvolledig beeld op, met blinde vlekken precies op de plekken waar een securityteam ze het minst kan gebruiken. Dat uitgangspunt ligt aan de basis van waarom organisaties ooit een SOC-functie zijn gaan inrichten. Het artikel over de meerwaarde van een Security Operations Center beschrijft hoe een SOC pas goed werkt zodra het telemetrie ontvangt vanuit de volledige IT-infrastructuur, ongeacht waar die staat of van welke leverancier de systemen zijn.
Hoe de SIEM-module toegang geeft tot databronnen van derden
Volgens de actuele FortiSOC-administratorhandleiding kent het platform twee abonnementslagen: Base en Advanced. Beide bevatten standaard 1 GB per dag aan ingestievolume en een maand analytics-retentie. Het Base-abonnement ondersteunt Fortinet-databronnen en een beperkte, vooraf samengestelde set third-party integraties met ingebouwde SOAR-automatisering. Pas het Advanced-abonnement voegt de volledige SIEM-module toe, inclusief user entity and behavior analytics, uitgebreide AI-ondersteunde playbooks en detectie voor identity threat detection and response.
Dat is een correctie die het waard is om even bij stil te staan, want in eerdere beschrijvingen van dit platform werd de instapvariant nog wel eens de Core-laag genoemd. Fortinet noemt hem inmiddels consequent Base. Klinkt als een detail, maar wie een offerte beoordeelt en de verkeerde term gebruikt in een gesprek met een leverancier, loopt het risico op een verkeerde aanname over wat er daadwerkelijk wordt geleverd. Ik zou zelf altijd aanraden om in een gesprek met Fortinet of een partner expliciet te laten bevestigen welke laag welke mate van third-party dekking geeft, in plaats van te vertrouwen op een productoverzicht dat een half jaar oud is.
De Collector als technische sleutel voor cloud- en virtualisatielogs
De aansluiting van externe bronnen loopt via wat Fortinet een Collector noemt. Een Collector wordt aangemaakt binnen FortiSOC en vervolgens geïnstalleerd op de locatie waar de logdata vandaan moet komen: in een cloudomgeving zoals AWS, Azure, Google Cloud Platform of Oracle Cloud Infrastructure, of binnen een virtualisatieplatform zoals VMware ESX, Hyper-V, KVM, Nutanix AHV of Proxmox. Na installatie wordt de Collector geregistreerd met een specifiek commando op de command line, waarna hij logs van de aangesloten systemen doorstuurt naar FortiSOC.
Beheerders stellen daarbij drie zaken in: een gegarandeerd aantal events per seconde dat de Collector altijd mag verwerken, een maximale upload-bandbreedte in kilobits per seconde, en een maximaal aantal events per seconde daarboven. Wordt een van beide limieten overschreden, dan buffert de Collector de events en verstuurt ze later, telkens binnen een cyclus van drie minuten. Dat is een praktische, voorspelbare manier om te voorkomen dat een piek in logverkeer de rest van de dataverwerking verstoort.
Windows- en Linuxmonitoring via agents
Naast Collectors voor netwerkapparatuur en cloudplatformen biedt FortiSOC een aparte weg voor Windows- en Linux-systemen: agents die rechtstreeks op die machines worden geïnstalleerd en gekoppeld aan een Collector via voorgedefinieerde Host to Template Associations. Voor de meeste organisaties zijn kant-en-klare templates beschikbaar, maar ze kunnen ook worden gekloond of volledig op maat gemaakt. Zodra een agent is geïnstalleerd en gekoppeld, is de status ervan direct zichtbaar in de FortiSOC-interface. Staat een apparaat op actief, dan levert het op dat moment logdata aan.
Eén genormaliseerd datamodel voor Fortinet- en third-party-logs
Fortinet-apparatuur loopt in FortiSOC via een apart onderdeel, de Analyzer-module, die logs van FortiGate, FortiWeb, FortiMail en vergelijkbare producten ontvangt en al bij het Base-abonnement beschikbaar is. Wie een on-premise FortiAnalyzer als tussenstap gebruikt, kan daarmee overigens ook al een beperkt aantal third-party bronnen meenemen die op die FortiAnalyzer zijn aangesloten. De volledige breedte aan externe systemen, van applicaties tot beveiligingsoplossingen van andere fabrikanten, vereist echter de SIEM-module uit het Advanced-abonnement.
Het belangrijkste punt zit in wat er daarna gebeurt. Data uit de Analyzer-module wordt automatisch doorgestuurd naar SIEM, zodat apparaten niet twee keer hoeven te worden aangesloten, en beide stromen komen samen in hetzelfde genormaliseerde datamodel. Logs van derde partijen worden dus niet als aparte stroom naast de Fortinet-telemetrie behandeld, maar via dezelfde velden gecorreleerd, verrijkt met assets, identiteiten en threat intelligence, en gebruikt in dezelfde detectieregels en playbooks. Persoonlijk vind ik dat de sterkere claim dan het aantal ondersteunde producten. Een lijst van duizend gekoppelde systemen zegt weinig als de data uit die systemen niet op dezelfde manier wordt genormaliseerd en gecorreleerd als de rest, en dat is precies waar veel multivendor-platformen in de praktijk op vastlopen.
Wat de fabrikantsclaim over duizend gekoppelde producten waard is
Op de eigen productpagina onderbouwt Fortinet de multivendor-aanpak met de claim dat FortiSOC bidirectioneel koppelt met meer dan duizend producten van Fortinet en andere leveranciers, gericht op detectie, federated search en geautomatiseerde respons. Dat is een claim van de fabrikant zelf, en het is niet de enige formulering die Fortinet gebruikt: elders op dezelfde pagina spreekt het bedrijf over honderden bidirectionele third-party connectoren. Dat verschil is geen dealbreaker, maar wel een reden om het niet zomaar over te nemen in een adviesrapport. Organisaties die FortiSOC overwegen, doen er goed aan om voor hun eigen leverancierslandschap te verifiëren of de benodigde koppelingen daadwerkelijk beschikbaar en volwassen genoeg zijn. Voor een volledig overzicht van ondersteunde externe systemen en de bijbehorende configuratie verwijst Fortinet zelf naar de FortiSIEM External Systems Configuration Guide.
Wat dit betekent voor de inrichting van een SOC-strategie
Deze manier van werken sluit aan op een bredere ontwikkeling in hoe securityomgevingen worden ingericht: niet als verzameling losse puntoplossingen, maar als een samenhangend systeem waarin data uit verschillende bronnen samenkomt voordat er beslissingen op worden genomen. Dat principe geldt niet alleen voor klassieke logbronnen zoals firewalls en servers, het wordt ook relevanter naarmate organisaties meer geautomatiseerde en AI-gedreven processen in hun omgeving opnemen. Het artikel over de gevolgen van de Agentic Era voor netwerkarchitectuur en cybersecurity laat zien dat agent-bewuste observability een vergelijkbare eis stelt: je wilt niet alleen weten dat een actie heeft plaatsgevonden, maar ook welke bron, welke identiteit en welke taakcontext daarbij hoorde. Zonder een gedeeld datamodel waarin alle bronnen consistent worden genormaliseerd, wordt het voor een SOC-team vrijwel onmogelijk om afwijkingen van normaal gedrag te onderscheiden.
Wat in de praktijk vaak onderschat wordt, is de operationele last van het opzetten en onderhouden van al die Collectors en agents voor de eigen specifieke combinatie van systemen. Elke cloudomgeving, elk virtualisatieplatform en elke serverpopulatie vraagt om een eigen installatie, registratie en periodieke controle op de gezondheid van de verbinding. Dat is geen reden om van multivendor-ondersteuning af te zien, maar wel iets om vooraf in de implementatieplanning mee te nemen. Ik heb vaker gezien dat organisaties de licentiekosten van een SIEM-uitbreiding goed doorrekenen, maar de personeelscapaciteit voor beheer van tientallen Collectors onderschatten.
Eerst de dekking checken, dan pas de licentie tekenen
De manier waarop FortiSOC omgaat met third-party databronnen laat zien dat het platform niet enkel is ontworpen als etalage voor de eigen Fortinet-productlijn, maar bewust rekening houdt met de realiteit van gemengde IT-omgevingen. Tegelijk is het verstandig om vooraf goed te toetsen welk abonnementsniveau welke mate van multivendor-ondersteuning daadwerkelijk biedt, en wat de operationele inspanning is van het inrichten van Collectors en agents voor de eigen omgeving. Welke vraag zou u zichzelf stellen voordat u die Advanced-licentie tekent: heeft u al in kaart welke van uw eigen systemen op dit moment geen enkele zichtbaarheid hebben in uw SOC?
Twijfelt u of FortiSOC aansluit op uw specifieke combinatie van leveranciers en systemen? De specialisten van SolidBE denken graag met u mee over de technische en licentiematige kant van die keuze.
NOTE: dit artikel is 21/08 geupdate wb FortiSOC Abonnementen



