DHCP relay instellen op een Check Point kan een uitdaging zijn, omdat er vele verschillende manieren bestaan om DHCP relay in te stellen. De uitdaging wordt groter wanneer gebruik gemaakt wordt van een ClusterXL opstelling, omdat er dan ook rekening moet worden gehouden met het VIP adres en andere clustering gerelateerde problemen.
Dit artikel laat zien hoe DHCP relay ingeregeld kan worden op een Checkpoint firewall met software versie Gaia R77.20 of nieuwer. Dit is de nieuwste, door Check Point aanbevolen manier. Deze configuratie werkt zowel op standalone Check Point Security Gateways als op Check Point ClusterXL Security Gateways.
Hoe ga je te werk?
Benodigdheden
In dit voorbeeld gaan wij uit van de volgende configuratie:
• De Interfaces zijn geconfigureerd en toegewezen in de Firewall topologie (in dit geval eth0.2).
• Het IP subnet waar DHCP op moet functioneren is 192.168.2.0/24.
• Het IP-adres van de DHCP server is 192.168.82.3.
• Alle voorgaande configuratie m.b.t. DHCP relay is verwijderd en/of ongedaan gemaakt (bijvoorbeeld kernel parameter fwx_dhcp_relay_nat staat op 0).
• De volgende software/patches zijn geïnstalleerd op de security gateway/security management server:
– R77.30 met minimaal Jumbo take 95 (of met hotfix 01816080 geïnstalleerd)
– R77.20 met minimaal Jumbo take 190 (of met hotfix 01816080 geïnstalleerd)
– R80.10
Configuratie
Log via HTTPS direct in op de gateway waarop DHCP-Relay moet functioneren en ga naar de DHCP relay pagina:

Klik op “Add”. Kies de Interface waar de DHCP clients zich op bevinden en voeg de DHCP relay server(s) toe:
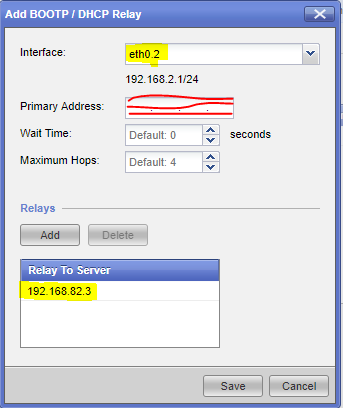
Let op! Vul primary address niet in!
Klik op “Save”.
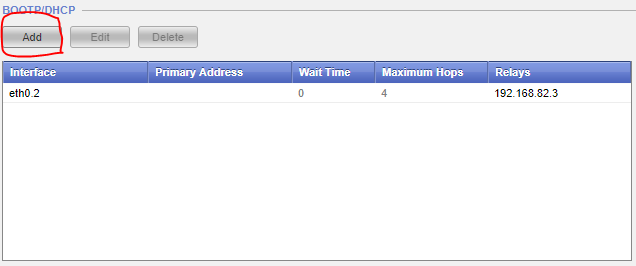
De BOOTP/DHCP lijst zal er nu als volgt uit moeten zien:

Als de Firewall onderdeel uitmaakt van een ClusterXL omgeving, herhaal de DHCP Relay configuratie op alle andere firewalls in dezelfde ClusterXL.
Open SmartDashboard/SmartConsole en maak de volgende objecten aan:
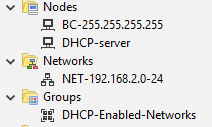
| Objectnaam | Type | Inhoud |
|---|---|---|
| BC-255.255.255.255 | Node | 255.255.255.255 |
| DHCP-server | Node | 192.168.82.3 |
| NET-192.168.2.0-24 | Network | 192.168.2.0 netmask 255.255.255.0 |
| DHCP-Enabled Networks | Group | NET-192.168.2.0-24 |
Open de Firewall policy, maak een nieuwe firewall regel aan, vóór de firewall Stealth regels, maar ná de Firewall management/operatie regels:
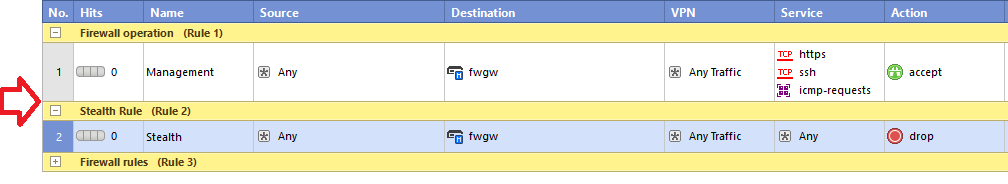
Voeg de volgende regels toe aan de Security Policy:

Regel 1 zorgt ervoor dat de initiële DHCP aanvraag van de DHCP client bij de firewall mag aankomen.
Regel 2 zorgt er voor dat de clients (en firewall) naar de DHCP server mogen communiceren.
Regel 3 zorgt er voor dat de DHCP server mag antwoorden naar de DHCP clients en firewall.
Regel 4 zorgt er voor dat de Firewall de DHCP reply mag uitsturen.
Wanneer u nu een Policy install uitvoert op de desbetreffende firewall, zal de DHCP relay gaan functioneren. DHCP Relay communicatie is te controleren in de SmartView tracker of SmartLog door te filteren op UDP poort 67 (dhcp-relay) of UDP poort 68 (dhcp-reply).Nieuw netwerk toevoegenOm een nieuw netwerk toe te voegen aan de DHCP relay, hoeft u alleen de volgende acties uit te voeren:
• Voeg via de HTTPS GUI de desbetreffende interface toe met de juiste DHCP relay server:

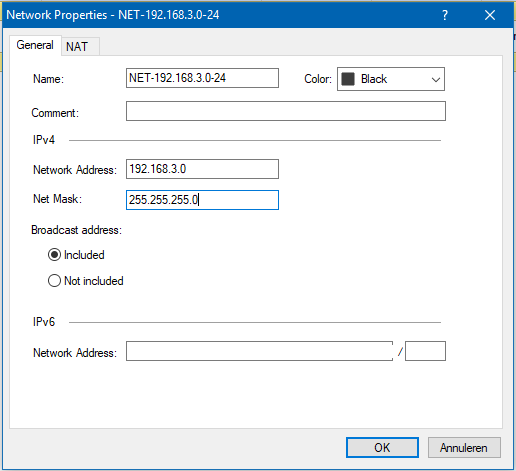
Maak een nieuw Netwerk object aan met de desbetreffende netwerkgegevens:
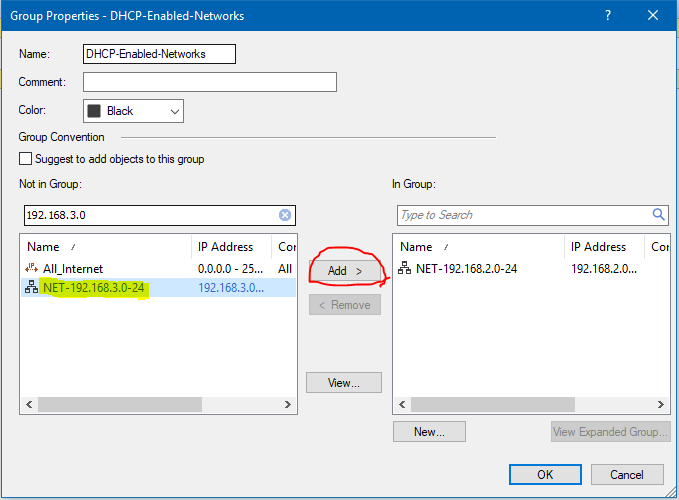
• Voeg via SmartDashboard/SmartConsole het aangemaakte netwerk object toe aan de groep:
“DHCP-Enabled-Networks”
Voer vervolgens een Policy Installatie uit om de configuratie te activeren.
Officiële documentatie
U kunt meer lezen over het configureren van DHCP relay op de nieuwe manier op de volgende officiële pagina:
https://supportcenter.checkpoint.com/supportcenter/portal?eventSubmit_doGoviewsolutiondetails=&solutionid=sk104114