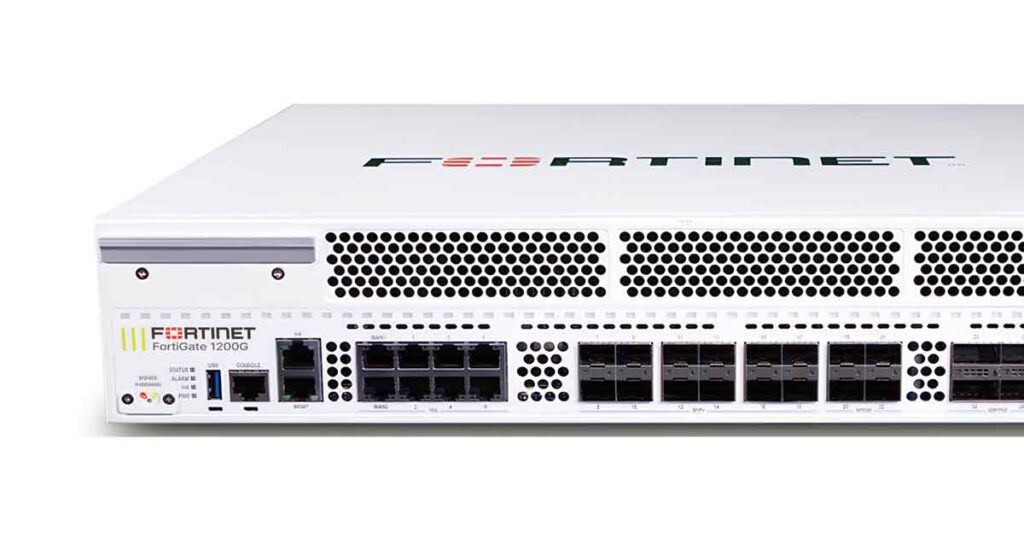
Fortinet positioneert de FortiGate 1200G nadrukkelijk tussen de branchgerichte 400G serie en de flagship 3500G datacenterplatforms in, en die plek in de line-up vertelt meteen waar dit nieuwe apparaat thuis hoort. Aangedreven door de FortiASIC SP5 architectuur, met NP7 als netwerkprocessor en CP10 als contentprocessor, richt de 1200G zich op omgevingen waar versleuteld en door AI gegenereerd verkeer de bestaande inspectiecapaciteit onder druk zet.
Fortinet claimt tot 397 Gbps firewall doorvoer en 40 Gbps threat protection doorvoer, gemeten met firewall, IPS, applicatiecontrole, malwarebescherming en logging allemaal ingeschakeld. Dat laatste detail doet er toe, want nogal wat vendoren publiceren doorvoercijfers met een fors deel van de inspectiefuncties juist uitgeschakeld.
Wat de doorvoercijfers geloofwaardig maakt
De reden die dit soort doorvoercijfers mogelijk maak ligt em in het gebruik van de fastpath architectuur, een keuze wat Fortinet al meerdere generaties doorzet. Het eerste pakket van een sessie loopt via de CPU langs het policy-engine, en zodra die sessie als veilig genoeg word beoordeeld voor offloading, neemt de NP7 network processor de rest van de pakketten over op siliconniveau. De CPU komt pas weer in beeld bij het afsluiten van de sessie. Ondertussen handelt de CP10 contentprocessor de rekenintensieve taken af: SSL/TLS decryptie en herversleuteling, deep packet inspection en malwarescanning, zodat die processen niet vechten om dezelfde CPU cycles als de sessieverwerking zelf. Voor architecten die de CP9 generatie kennen uit bijvoorbeeld de 400E serie is dit een reële stap in de siliconarchitectuur, geen cosmetische update.
De connectiviteit is native 10G, 25G en 100G. Dat betekent dat je spine connecties op 100G kunt afsluiten terwijl de campusdistributie op 10G of 25G blijft draaien, zonder externe convertors. Poortopbouw is op dit moment nog niet 100% zeker omdat ze nog niet vermeld worden in de huidige officiele bronnen maar we hebben wel elders gelezen over een poortopbouw van twaalf 10G SFP+, acht 10GBase-T, vier 25G SFP28, vier 100G QSFP28 en twee 5GBase-T beheerpoorten, dertig interfaces in totaal.
FortiSASE Outpost
Als FortiSASE Outpost, functioneert de 1200G als een lokale SASE point of presence op eigen hardware, terwijl beleid, monitoring en levenscyclusbeheer centraal via de FortiSASE interface blijven lopen. Verkeer dat gevoelig is voor latency of onder soevereiniteitseisen valt, hoeft dan niet meer via een cloud POP van Fortinet heen en terug. Dat is precies waar veel gereguleerde sectoren, financiële instellingen, overheidsorganisaties, kritieke infrastructuur, tot nu toe op vastliepen bij cloudgeleverde SASE. Omdat FortiGate en FortiSASE op dezelfde FortiOS basis draaien, delen ze beleidsregels, dreigingsinformatie en zero trust beslissingen tussen de lokale en de cloudgeleverde omgeving, zonder dat de on-site POP als een afzonderlijke beveiligingsomgeving beheerd hoeft te worden.
Praktisch betekent dit wel een afhankelijkheid. Outpost functionaliteit vereist FortiOS 8.0 en een actief FortiSASE abonnement, en Fortinet heeft de exacte licentiestructuur daarvoor nog niet gepubliceerd. Wie nu al FortiSASE Outpost op de roadmap zet, moet rekening houden met een upgradepad, niet alleen met een hardwarebestelling. Ik vind dit persoonlijk de interessantste architecturale zet in deze release, meer dan de doorvoercijfers. Het lost een reëel dilemma op tussen cloudschaal en controle op locatie. In plaats van dat deze nieuwe versie gewoon een snellere doos in dezelfde productlijn is.
The devil is in the details….
Prijsstelling ontbreekt vooralsnog, en Fortinet noemt alleen “verwacht beschikbaar in Q3 2026” als richtdatum, een datum die net als bij eerdere G-serie releases kan opschuiven. De serie kent bovendien twee SKU’s, FG-1200G en FG-1201G, die volgens andere bronnen dezelfde chassis, poortopbouw en gepubliceerde prestatiecijfers delen zonder dat er op hardwareniveau een helder onderscheid wordt gecommuniceerd. We houden u op de hoogte welke verschillen er zijn zodra wij ook die info hebben.
De vraag is eigenlijk niet meer of firewall en SASE samenkomen, maar hoe snel dit ingezet gaat worden. Voor nu nog even “stay tuned”….
Meer over de 1200g via https://www.fortinet.com/corporate/about-us/newsroom/press-releases/2026/fortinet-expands-fortigate-g-series-with-1200g-and-fortisase-outpost-to-advance-firewall-sase-convergence