TechTalk

FortiGate SSL VPN naar IPsec VPN migratie

FortiGate SSL VPN naar IPsec VPN migratie

Vanaf FortiOS 7.6.3 wordt SSL-VPN in tunnelmodus niet meer ondersteund. Organisaties die willen upgraden naar FortiOS 7.6.x en daarbij willen overstappen op Dial-up IPsec VPN, kunnen dit artikel gebruiken als handleiding voor de migratie. De meeste configuratiestappen zijn uitgewerkt in CLI, omdat diverse benodigde opties niet beschikbaar zijn in de

FortiGate SSL VPN naar IPsec VPN migratie Lees verder »

Vanaf versie 7.4.4 ondersteunt FortiClient geen IKEv1 meer wat moet u weten over deze VPN-wijziging?

Vanaf versie 7.4.4 ondersteunt FortiClient geen IKEv1 meer: wat moet u weten over deze VPN-wijziging?

Fortinet heeft met de release van FortiClient 7.4.4 een belangrijke wijziging doorgevoerd voor organisaties die IPsec VPN gebruiken. Vanaf deze versie wordt het oudere IKEv1-protocol niet langer ondersteund. Dat geldt voor zowel Windows als macOS. Wie na een upgrade naar FortiClient 7.4.4 of hoger nog een VPN-tunnel op IKEv1 heeft

Vanaf versie 7.4.4 ondersteunt FortiClient geen IKEv1 meer: wat moet u weten over deze VPN-wijziging? Lees verder »

Dynamisch routeren zonder dynamische protocollen OSPF of BGP

Dynamisch routeren zonder dynamische protocollen OSPF of BGP

Dynamische routing is onmisbaar in IT infrastructuren, maar het implementeren van dynamische routeringsprotocollen zoals OSPF of BGP kan voor een simpel netwerk als overweldigend of onnodig worden gezien. Er zijn echter ook mogelijkheden welke de basisfunctionaliteiten van dynamic routing geven zonder dat er BGP of OSPF aan te pas hoeft

Dynamisch routeren zonder dynamische protocollen OSPF of BGP Lees verder »

Aanbeveling Fortigates: gebruik FortiOS 7.6.6. voor de E-, F- en G-series

Aanbeveling Fortigates: gebruik FortiOS 7.6.6. voor de E-, F- en G-series

Fortinet is op 13 februari 2026 begonnen met het aanbevelen van versie 7.6.6 voor bepaalde hardwaremodellen (E-, F- en G-serie). SolidBE raadt deze update aan met deze kanttekenening: er zijn twee opvallende bugs geïdentificeerd. Bug ID 965217: In een HA-configuratie kan de FortiGate intermitterend hartslag verlies (heartbeat loss) ervaren, wat

Aanbeveling Fortigates: gebruik FortiOS 7.6.6. voor de E-, F- en G-series Lees verder »

CVE-2025-25249: Kwetsbaarheid voor Remote Code Execution (RCE) in Fortinet

Fortinet heeft een beveiligingsadvies uitgebracht over een ernstig lek in hun software. Samenvatting Er is een heap-based buffer overflow kwetsbaarheid ontdekt in de cw_acd daemon (de CAPWAP Wireless Aggregate Controller-service) van FortiOS en FortiSwitchManager. Impact: Een externe, niet-geauthenticeerde aanvaller kan willekeurige code of opdrachten uitvoeren via speciaal samengestelde verzoeken. Ernst:

CVE-2025-25249: Kwetsbaarheid voor Remote Code Execution (RCE) in Fortinet Lees verder »

DNS Mirror maken op Juniper QFX met ERSPAN

DNS Mirror maken op Juniper QFX met ERSPAN

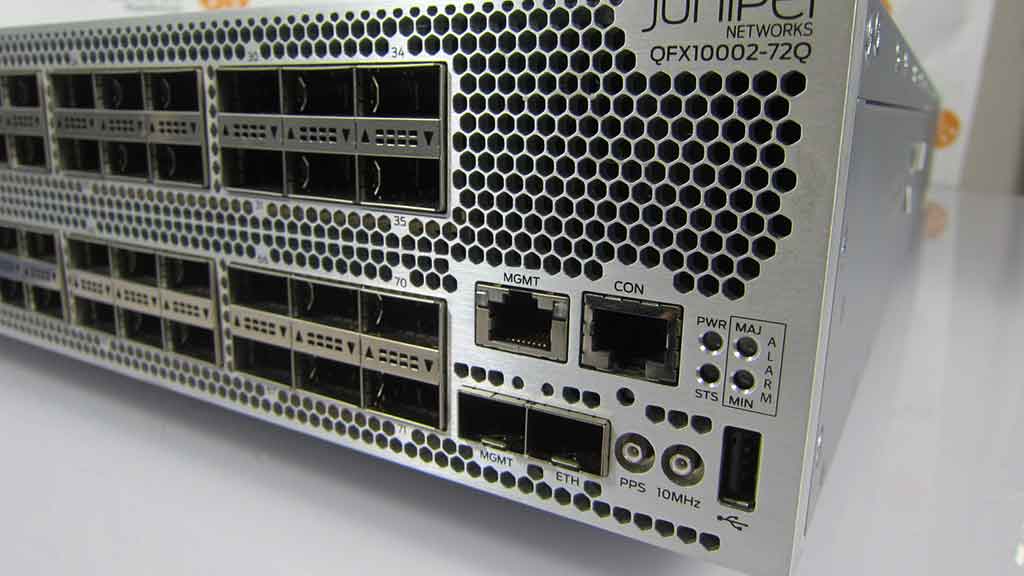
Een Juniper QFX is een familie high-performance datacenter-switches van Juniper Networks. Ze zijn ontworpen voor lage latency, hoge doorvoercapaciteit en schaalbaarheid in omgevingen waar veel dataverkeer plaatsvindt, zoals spine-leaf netwerken, datacenter-gateways en interconnects. QFX-switches draaien op Junos OS en ondersteunen geavanceerde fabric-technologieën zoals EVPN-VXLAN om grote, flexibele L2/L3-netwerken te bouwen.

DNS Mirror maken op Juniper QFX met ERSPAN Lees verder »

Kritieke Security Update voor Fortinet Apparaten

Fortinet heeft een kritieke beveiligingskwetsbaarheid bekendgemaakt (FG-IR-25-647) die meerdere producten treft. Deze kwetsbaarheid stelt ongeauthenticeerde aanvallers in staat om de FortiCloud SSO-authenticatie te omzeilen. Welke producten zijn getroffen?De volgende Fortinet-producten zijn kwetsbaar: FortiOS (versies 7.0.0 – 7.6.3) FortiProxy (versies 7.0.0 – 7.6.3) FortiWeb (versies 7.4.0 – 7.6.4) FortiSwitchManager (versies 7.0.0

Kritieke Security Update voor Fortinet Apparaten Lees verder »

Eenvoudiger poorten configureren met Port Profiles op Ruckus ICX switches

Eenvoudiger poorten configureren met Port Profiles op Ruckus ICX switches

Het beheren van Ruckus ICX switches kan met de introductie van ICX software versie 10 sterk vereenvoudigd worden door het gebruik van zogenaamde port profiles. Hierdoor is het niet langer nodig om elke poort individueel en handmatig te configureren. Middels port profiles kunnen VLANs, PoE settings, ACL toewijzingen, Authenticatie methodes

Eenvoudiger poorten configureren met Port Profiles op Ruckus ICX switches Lees verder »

Scroll naar boven