

Bestuurders in onderwijs, zorg en lokale overheid krijgen steeds vaker een vraag die verder gaat dan een goed gevoel: kan de organisatie aantonen dat de informatiebeveiliging op orde is, met cijfers en bewijs, in plaats van met een inschatting? Investeringen in firewalls, MFA en awareness trainingen zijn inmiddels gangbaar. Een goed overzicht van waar de organisatie nu precies staat en waar het komende jaar op gestuurd word, ontbreekt bij veel organisaties echter nog.
Dit artikel laat zien hoe het Cybersecurity Maturity Model (CMM) bestuurders in onderwijs, zorg en lokale overheid helpt om van een vaag gevoel naar een aantoonbare aanpak te gaan. We leggen uit hoe het model aansluit op NIST CSF 2.0, BIO2, NEN 7510 en SURFaudit, wat de vijf niveaus in de praktijk betekenen per sector, en hoe een nulmeting zich vertaalt naar een roadmap die ook rekening houdt met de laatste stand van de Cyberbeveiligingswet.
Wat een maturity model bruikbaar maakt voor bestuurders
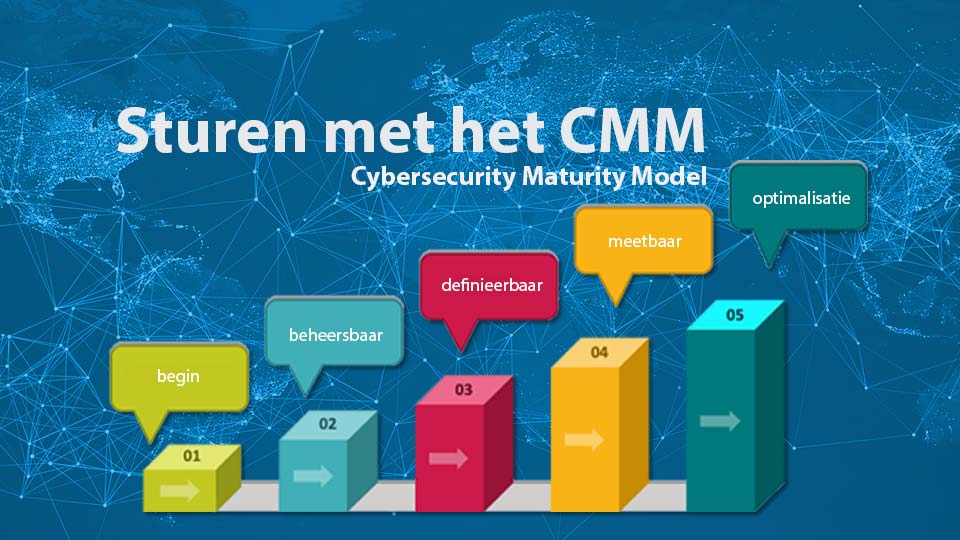
Een maturity model beschrijft niveaus van volwassenheid van processen en besturing, van ad hoc handelen tot een gedefinieerde, beheerste en uiteindelijk geoptimaliseerde aanpak. Het Cybersecurity Maturity Model (CMM) vertaalt dat idee naar cybersecurity: een gemeenschappelijke taal waarmee bestuur, IT en toezichthouders hetzelfde gesprek kunnen voeren over waar een organisatie staat. Dat klinkt abstract, maar in de praktijk is het verschil tussen niveau 1 en niveau 3 vaak het verschil tussen brandjes blussen en een organisatie die weet welk risico ze morgen het eerst gaat afdekken.
Het model werkt vooral goed omdat het losstaat van één specifiek normenkader. U kunt het CMM naast NIST CSF 2.0 leggen, naast BIO2, naast NEN 7510 of naast SURFaudit, en steeds dezelfde vijf niveaus gebruiken om voortgang zichtbaar te maken. Voor bestuurders in onderwijs, zorg en lokale overheid is dat prettig, want zij hebben vaak met meerdere van die kaders tegelijk te maken.
NIST CSF 2.0 en de functie Govern aan de bestuurstafel
Sinds 26 februari 2024 kent het NIST Cybersecurity Framework een zesde functie naast Identify, Protect, Detect, Respond en Recover: Govern. Die functie gaat over rollen, risicobereidheid, beleid, meten en rapporteren, kortom over alles wat normaal aan de bestuurstafel thuishoort in plaats van bij de IT-afdeling. Daarmee is CSF 2.0 niet alleen technischer geworden, maar ook nadrukkelijker een instrument voor bestuur en toezicht.
Ik merk in gesprekken met bestuurders regelmatig dat Govern nog wordt gelezen als een extra rapportageverplichting, terwijl het eigenlijk het enige onderdeel is waarvan het bestuur zelf eigenaar hoort te zijn. Wie Govern overlaat aan de security officer, mist het punt van de hele herziening.
Hoe BIO2, NEN 7510 en SURFaudit de sectorspecifieke ondergrens bepalen
BIO2 sinds maart 2026 leidend voor gemeenten en provincies
Voor lokale overheden geldt de Baseline Informatiebeveiliging Overheid 2 (BIO2) als basisnorm. Het Overheidsbreed Beleidsoverleg Digitale Overheid stelde BIO2 op 23 september 2025 vast als opvolger van de oudere BIO 1.04, gebaseerd op ISO 27001:2023 en ISO 27002:2022, met een risicogestuurde aanpak in plaats van de oude indeling in drie basisbeveiligingsniveaus. Op 5 maart 2026 verscheen versie 1.3 in de Staatscourant, en dat is nu de geldende uitgave. BIO2 is bovendien juridisch gekoppeld aan de Cyberbeveiligingswet via de Cyberbeveiligingsregeling sector Overheid, wat de norm voor gemeenten, provincies, waterschappen en het Rijk niet langer vrijblijvend maakt.
NEN 7510 heeft te maken met een aflopende overgangstermijn
In de zorg is NEN 7510 het normenkader voor informatiebeveiliging rond patiëntgegevens en zorgprocessen. De herziene NEN 7510:2024 verscheen op 16 december 2024 en sluit beter aan op ISO 27001, ISO 27002 en de NIS2-richtlijn. Belangrijk voor zorgbestuurders: organisaties met een bestaand certificaat moesten de nieuwe norm eind 2025 al in hun ISMS hebben doorgevoerd, en vanaf 20 februari 2027 zijn alleen nog certificaten op basis van NEN 7510:2024 geldig.
Wie dat traject nog niet is gestart, heeft dus minder tijd over dan het lijkt. Voor een verdiepende uitwerking specifiek gericht op de zorgketen, inclusief OT en IoMT-risico’s, is dit artikel over het cybersecurity maturity model in de zorg een logische volgende stap.
Het onderwijs stuurt op SURFaudit maar het rammelt
In het onderwijs geldt SURFaudit als sectorbrede benchmark, met een afgesproken streefniveau van 3 op een schaal van vijf voor po, vo, mbo, hbo en wo. Universiteiten moesten dat gemiddelde al bij de benchmark van 2024 laten zien, hogescholen bij die van 2025. In de praktijk ligt het gemiddelde er voor delen van de sector nog onder: bij mbo-instellingen schommelde de meest recente meting rond de 2,3 à 2,4, dus onder het beoogde niveau.
Zelf vind ik dat streefcijfer van niveau 3 een wat dubieus ankerpunt aan het worden, juist omdat de sector zelf weet dat het gemiddelde er nog steeds onder ligt. Daar komt bij dat SURF het toetsingskader sinds oktober 2025 tijdelijk in onderhoud heeft, mede vanwege een verkenning naar de toekomst van het kader en de mogelijke aanwijzing van hoger onderwijs onder de Cyberbeveiligingswet. Tot minstens 2027 blijft het huidige toetsingskader gewoon bruikbaar, dus wachten op duidelijkheid is geen optie.
De vijf niveaus vertaald naar onderwijs, zorg en lokale overheid
Om het model behapbaar te maken, is het handig om de vijf niveaus per sector concreet te maken. Onderstaand schema laat zien hoe hetzelfde niveau er in de drie domeinen anders uitziet.
| CMM-niveau | Onderwijs (po/vo/mbo/hbo/wo) | Zorg (cure & care) | Lokale overheid (gemeenten, provincies, waterschappen) |
|---|---|---|---|
| 1. Ad hoc | Incidenten worden reactief opgelost, zicht op assets en data is versnipperd, afhankelijkheid van leveranciers is groot en niet uniform vastgelegd. | Basismaatregelen worden niet consequent toegepast, back-ups en toegangsbeheer verschillen per afdeling, operationele risico’s kunnen zorgcontinuïteit raken. | Beveiliging verschilt per domein, afspraken en logging zijn nauwelijks geborgd, aantoonbaarheid richting toezicht is beperkt. |
| 2. Reproduceerbaar | Eerste beleid en basisprocedures, MFA, patchritme en back-ups zijn ingericht, SURF-kaders zijn bekend maar nog niet volledig geborgd. | Start met een ISMS conform NEN 7510, rol- en taakverdeling is helder, herstelprocedures zijn getest op kernsystemen en medische randapparatuur. | BIO-basismaatregelen zijn benoemd en herhaalbaar, inventarisatie van systemen en leveranciers start, centrale richtlijnen voor patchen en back-ups. |
| 3. Gedefinieerd | Procesmatig werken conform de SURFaudit-baseline, centrale logging en identity governance uniform, risicogestuurd rapporteren richting CvB of RvT. | NEN 7510-controls zijn uniform ingericht, structurele bewustwording, logging en monitoring dekken kritieke zorgprocessen en ketens. | BIO2-maatregelen zijn geïmplementeerd, complete asset- en gegevensclassificatie, contract- en ketenafspraken zijn aantoonbaar geborgd. |
| 4. Beheerd | Continu monitoren van onderwijskritieke processen, periodieke scenario-oefeningen, KPI’s op directieniveau met lessen uit de PDCA-cyclus. | Doorlopende meting van prestaties en hersteldoelen, OT en IoMT-risico’s structureel gemonitord, dreigingsinformatie vertaald naar use cases. | Bestuurlijke sturing op KPI’s en risicobereidheid, 24/7 bewaking van vitale gemeentelijke processen, structurele keten-oefeningen. |
| 5. Geoptimaliseerd | Datagedreven sturing en sectorbrede kennisdeling, waar passend geautomatiseerde respons en continue verbetering. | Actieve dreigingsjacht, analyse en continu leren, aantoonbare reductie van klinisch risico en faalkans in ketens. | Security-prestaties zijn gekoppeld aan dienstverlening en beleidscyclus, adaptieve maatregelen en voorspellende modellen. |
De sectoraccenten in dit schema zijn afgestemd op de SURFaudit-benchmark, NEN 7510 en de BIO2-baseline. Voor het onderwijs geldt daarbij een kanttekening die niet in het schema past: alleen bekostigd hoger onderwijs komt onder de Cyberbeveiligingswet te vallen, po, vo en mbo blijven vooralsnog buiten die wet en sturen puur op SURFaudit en eigen sectorafspraken.
Governance bepaalt het tempo, maar de invulling verschilt per domein
Volwassenheid versnelt zodra bestuur en directie expliciet sturen op risicobereidheid, beleid, rolvastheid en meetbare doelen. NIST CSF 2.0 maakt dat concreet met de functie Govern, waarmee investeringen en maatregelen gekoppeld worden aan organisatiedoelen en wettelijke eisen. Dat principe is voor onderwijs, zorg en lokale overheid identiek. Wat daarna verschilt, is hoe dat sturen wordt ingericht en waar het uiteindelijk naartoe moet, en dat verschil zit dieper dan alleen een ander normenkader.
In het onderwijs loopt de governance via de instelling zelf, maar het tempo ligt grotendeels vast door SURF en OCW. Universiteiten moesten niveau 3 al bij de benchmark van 2024 laten zien, hogescholen bij die van 2025, en de externe audit vindt niet overal even vaak plaats: jaarlijks bij universiteiten, tweejaarlijks bij hogescholen. Het doel is daar vooral sectorbrede vergelijkbaarheid en continuïteit van onderwijs en onderzoek, niet per se een zo hoog mogelijk cijfer. Een instelling die op niveau 3 blijft hangen terwijl de rest van de sector meebeweegt, verliest relatief terrein zonder zelf iets te doen.
In de zorg ligt de sturing bij de raad van bestuur, en die is directer gekoppeld aan certificering dan in het onderwijs. NEN 7510 vraagt niet alleen beleid, maar een aantoonbaar werkend ISMS, met een harde deadline: bestaande certificaathouders moesten eind 2025 al over zijn op de nieuwe norm. Het doel is hier minder abstract dan “informatiebeveiliging op orde”, het gaat direct om klinische continuïteit en patiëntveiligheid. Een uitval van een systeem is in de zorg zelden alleen een IT-probleem.
Bij lokale overheden loopt de governance via het college en de gemeenteraad, en die sturing is inmiddels wettelijk afdwingbaar: BIO2 is via de Cyberbeveiligingsregeling sector Overheid gekoppeld aan de Cyberbeveiligingswet, dus dit is geen kwestie meer van zelf een ambitieniveau kiezen. Het doel ligt daardoor dichter bij aantoonbare verantwoording naar de toezichthouder dan bij interne procesverbetering, al zijn dat in de praktijk vaak twee kanten van dezelfde medaille.
Wat deze drie met elkaar gemeen hebben, is dat goed genoeg een ondergrens hoort te zijn en geen eindstation. Zelf zie ik dat nogal eens misgaan: zodra een organisatie het bijbehorende niveau haalt, zakt de aandacht er weer bij weg, en dat is precies het moment waarop de volgende audit weer een onvoldoende oplevert. De norm staat niet stil, dus de organisatie kan dat ook niet doen.
Van nulmeting naar een roadmap die rekening houdt met de Cyberbeveiligingswet
Begin met een nulmeting en koppel de bevindingen aan de CSF-functies en uw sectorspecifieke norm. Vertaal dat naar een kwartaalroadmap met concrete resultaten: identiteit en toegang op orde, een patchproces met een vast ritme, getestte back-ups, centrale logging met basis use cases en heldere bestuurlijke rapportages.
Hoe die roadmap zich verhoudt tot de Cyberbeveiligingswet, verschilt sterk per sector. Voor zorg en lokale overheid is die relatie direct: de wet is sinds 15 augustus 2026 van kracht, en de tien wettelijke zorgplichtmaatregelen gelden voor hun als harde ondergrens. Voor onderwijs ligt dat anders. Alleen bekostigde hoger onderwijsinstellingen worden aangewezen, naar verwachting vanaf maart 2027, en de zorgplicht zelf gaat voor hen pas drie jaar na die aanwijzing in, dus ergens rond 2030. Po, vo en mbo vallen vooralsnog helemaal buiten de wet. Wie precies wil weten wat er sinds medio augustus voor de eigen organisatie is veranderd, vindt een compact overzicht in dit artikel over de Cyberbeveiligingswet voor Nederlandse organisaties.
Aantoonbare weerbaarheid is meer waard dan een cijfer op papier
Een volwassen CMM-aanpak levert meer op dan een compliance-vinkje. Incidenten worden sneller gedetecteerd en afgehandeld, de beschikbaarheid van onderwijs- en zorgprocessen stijgt, en rapportages aan toezichthouders worden voorspelbaar in plaats van een jaarlijkse verrassing.
De vraag die overblijft is simpel te stellen en lastiger te beantwoorden: kan het bestuur het eigen maturity-niveau zelf uitleggen aan een toezichthouder, zonder de IT-afdeling erbij te halen? Dat zegt uiteindelijk meer over de volwassenheid van een organisatie dan het cijfer op papier.




