

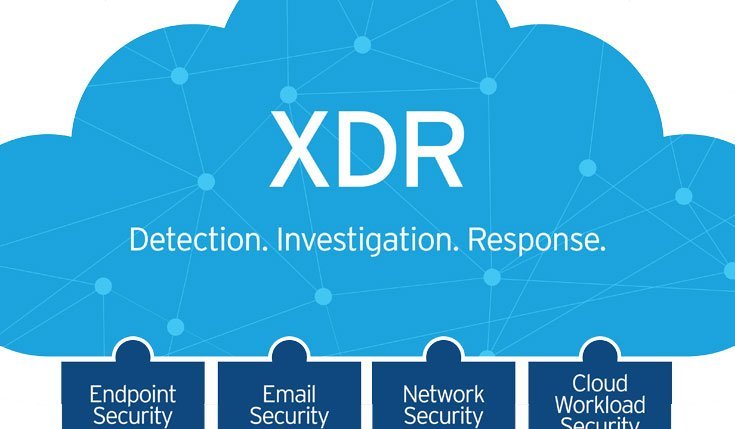
In de vorige blogpost heb ik de komst van EDR beschreven. In deze blogpost vertel ik jullie meer over het bredere en diepere inzicht en de meerwaarde van een XDR-oplossing (Extended Detection and Response). XDR is namelijk beter in het vertalen, correleren en prioriteren van de context dan een EDR-oplossing
De reden dat we de geavanceerdere XDR-technologie nodig hebben is omdat we nog niet snel genoeg op een aanval kunnen reageren of te traag zijn in het herkennen ervan. Dat komt mede door het nijpende tekort in security-analisten en de alert-moeheid waar ik in het 2e deel van deze reeks over Endpoint beveiliging meer over heb verteld. Naast technologische maatregelen, waar je niet altijd op kan leunen, mogen we ook niet de medewerkers vergeten. Dat we deze medewerkers moeten voorzien van Security-Awareness Trainingen is duidelijk. Daarnaast moeten we kijken naar de bedrijfsprocessen, hoe deze zijn ingeregeld en hoe deze het liefst periodiek worden getoetst. Hier ga ik echter nu niet te veel over inwijden, het is reeds beschreven in mijn voorgaande blogposten mocht je deze willen teruglezen.
Hoe gaan we dit tackelen?
Ik hoef denk ik niet te vertellen dat het aantal security breaches (Ransomware, Insider Threats, Data die lekt) met de dag stijgt. Er zit ook een buitengewoon slim verdienmodel aan gekoppeld waar vaak ook meerdere groepen achter zitten. Het merendeel van de security breaches speelt zich daarom ook af in het MKB. MKB bedrijven zijn laaghangend fruit omdat ze er geen Enterprise beveiliging op nahouden. Lees de verschillende onderzoeken er maar op na, jaar na jaar zijn er om een breach goed te identificeren en te verhelpen minstens negen maanden nodig.
Negen maanden, waarbij data kan worden ingezien door onbevoegde personen. Alleen omdat er niet goed kan worden ingespeeld op alerts uit de verschillende detectiesystemen, met elk zo zijn eigen managementconsole.
In grotere organisaties is er meer budget en zijn er meer middelen beschikbaar om verschillende beveiligings-lagen te bouwen; voor het netwerk, de e-mail omgeving, in de Cloud en op de Endpoint. Deze producten zijn stuk voor stuk nuttig maar creëren ook nieuwe problemen. Immers, de complexiteit en het beheer van het IT-landschap neemt toe, net als het aantal beveiligingsmeldingen. Dit stelt bedrijven voor twee uitdagingen. Enerzijds het in kaart brengen van de globale beveiligingsstatus van het IT-landschap en anderzijds het adequaat handelen naar aanleiding van de gedetecteerde beveiligingsmeldingen en -dreigingen.
Grotere organisaties maken daarom vaak gebruik van een Security Information and Event Management. Deze SIEM oplossingen halen log informatie uit real-time events en historische hard- en softwaredata. De belangrijkste taken van een SIEM oplossing zijn het geautomatiseerd verzamelen, combineren en het analyseren van gerelateerde beveiligingsinformatie. Dit alles om tijdig inzicht te krijgen en proactief te kunnen reageren op meldingen, die van invloed kunnen zijn op bedrijfsvoering.
SIEM oplossingen kunnen heel snel heel kostbaar worden. De hoeveelheid benodigde opslag van alle historische data kan enorm oplopen en moet daarnaast continu manueel gefinetuned worden om foutgevoeligheid in het systeem te beperken. Als laatste is een SIEM oplossing beheren en monitoren arbeidsintensief. Tel hierbij op dat met het hebben van een SIEM oplossing je er eigenlijk nog niet helemaal bent. Een SIEM heeft namelijk moeite met het detecteren van onbekende of geavanceerde beveiligingsbedreigingen waarbij geen malware betrokken is zoals gelekte inloggegevens of de aanvallers die al eerder toegang tot het netwerk hebben verkregen.
Kunnen we dit dan ook vergemakkelijken?
Je zou er dus voor kunnen kiezen de SIEM slimmer te maken en aan te vullen met bijvoorbeeld features als een UEBA en een SOAR*. Ongetwijfeld zijn er nog veel meer oplossingen tegen een SIEM aan te bouwen. Maar zoals al eerder aangegeven, meer features vraagt ook meer afstemming! Met een UEBA-oplossing aanvullend op een SIEM is er meer zicht op gebruikersniveau en het gedrag. Een voorbeeld zij de afwijkingen van de technische configuratiestandaarden (baselines) zoals een incorrect wachtwoordbeleid op een server of werkstation. Een interessanter voorbeeld is wanneer er verbinding wordt gemaakt met het netwerk van een ‘afwijkende’ niet standaard locatie.
SOAR-platforms gaan een stap verder door uitgebreide gegevensverzameling en voegen daarbij casemanagement en standaardisering toe. Door deze componenten uit de analyses te combineren met workflows is een organisatie nu in staat om meer geautomatiseerd te reageren op een alert. Daarnaast hebben ze ook meer zicht op de gegenereerde alerts en de prioriteit ervan.
Conclusie: Een gemiddelde Nederlandse organisatie is hier niet op berekend, en hoe speelt XDR hierop in?
XDR, to the rescue!
XDR vergemakkelijkt de beveiligingsoperatie door de correlatie uit te voeren op het gedrag van de verschillende endpoints, het netwerkverkeer, e-mail, cloud en Access Management tooling. Daarnaast wordt dit aangevuld met meta-data uit een grote poel van verschillende SIEM, SOAR, Policy en Workflow oplossingen. Zo kan er sneller worden gedetecteerd en gereageerd om de bedrijfsvoering veiliger te laten opereren. Een XDR geeft:
- Meer inzicht door de verschillende oplossingen die er in gebruik zijn te consolideren in een overzichtelijke management-console
- Meer veiligheid door de snellere detectie en reactie op de bedreigingen
- Meer eenvoud in beheer en vergt minder onderhoud
- Meer conformiteit aan normeringen binnen de branche en (internationale) wet-regelgeving
- Een forse besparing, aangezien er hiermee Enterprise beveiliging in huis wordt gehaald
* UEBA staat voor User entity en behavior analytics
* SOAR staat voor Security Orchestration, Automation and Response




