Artikelen

CISSP & CMM een geintegreerde benadering van Cybersecurity

Het CISSP Model: een diepgaande blik op cybersecurity

Het CISSP (Certified Information Systems Security Professional) model wordt wereldwijd erkend als een gouden standaard in de informatiebeveiliging. Het biedt een uitgebreid kader voor het beheren en beveiligen van informatie en technologische assets van een organisatie. Domeinen Het CISSP model omvat acht domeinen. Het eerste domein, Beveiliging en Risicobeheer, legt

Het CISSP Model: een diepgaande blik op cybersecurity Lees verder »

Het Cybersecurity Maturity Model (CMM). Waar hebben we het over

Het Cybersecurity Maturity Model (CMM). Waar hebben we het over?

Het Cybersecurity Maturity Model (of in het goed nederlands ‘cyberbeveiliging volwassenheid’) is een raamwerk dat is ontworpen om organisaties te helpen hun cybersecurity-capaciteiten en -praktijken te beoordelen en te verbeteren. Het model definieert verschillende niveaus van volwassenheid, waarbij elk niveau specifieke capaciteiten en beveiligingsmaatregelen weerspiegelt. Door dit raamwerk te volgen,

Het Cybersecurity Maturity Model (CMM). Waar hebben we het over? Lees verder »

Waarom Unified Management essentieel is voor een Single-Vendor SASE Architectuur

Waarom Unified Management essentieel is voor een Single-Vendor SASE Architectuur

In ons snel veranderende digitale landschap streven organisaties ernaar hun netwerk- en beveiligingsinfrastructuur te optimaliseren om hoge prestaties, flexibiliteit en een robuuste beveiliging te garanderen. Een revolutionair model dat aan deze veelzijdige behoeften voldoet, is Secure Access Service Edge (SASE). SASE integreert netwerkbeveiligingsfuncties met wide-area networking (WAN) om te voldoen

Waarom Unified Management essentieel is voor een Single-Vendor SASE Architectuur Lees verder »

Best Practices om Session Cookie Hijacking te voorkomen

Best Practices om Session Cookie Hijacking te voorkomen

In een online applicatieomgeving dienen sessiecookies als paspoorten om gebruikers te identificeren bij verschillende transacties en interacties binnen een systeem. Door hun gemak zijn ze alomtegenwoordig, maar dit wijdverspreide gebruik maakt ze ook een doelwit voor hackers die zich als legitieme gebruikers willen voordoen door middel van gestolen sessiecookies. Het

Best Practices om Session Cookie Hijacking te voorkomen Lees verder »

Misleid de hackers op je netwerk, hoe gaat dat in zijn werk

Hackers in de val laten lopen op je netwerk, hoe gaat dat in zijn werk?

In cyberbeveiliging is een deceptor- of misleidingsoplossing een techniek die wordt gebruikt om potentiële aanvallers te misleiden. Het gaat om het creëren van nepsystemen, -netwerken of -gegevens die lijken op legitieme doelen, maar die eigenlijk zijn ontworpen om hackers in de val te lokken of af te leiden. Door hackers

Hackers in de val laten lopen op je netwerk, hoe gaat dat in zijn werk? Lees verder »

FortiDeceptor lokt hackers in een vroeg stadium in de val

FortiDeceptor lokt hacker in een vroeg stadium in de val

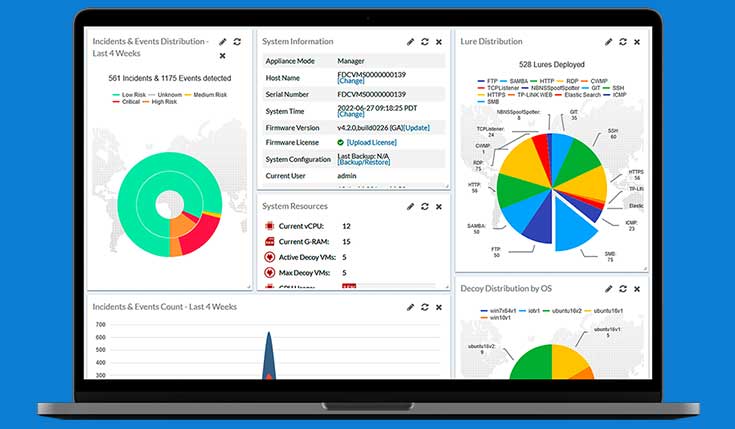
De deception-technologie is vrij uniek in de netwerk security wereld. Het is het enige systeem voor vroegtijdige waarschuwing voor cyberaanvallen zonder noemenswaardige false positieves. Deze deceptie-technologie heeft tot doel aanvallers te misleiden. Dit door een verzameling valstrikken en lokkertjes te verspreiden over de netwerk infrastructuur van een organisatie om echte

FortiDeceptor lokt hacker in een vroeg stadium in de val Lees verder »

NIS2-richtlijn Nieuwe EU-voorschriften inzake cyberbeveiliging en compliance

NIS2-richtlijn: Nieuwe EU-voorschriften inzake cyberbeveiliging en compliance

De toenemende toename van cyberbeveiligingsincidenten heeft de Europese Unie (EU) ertoe aangezet hard te kijken naar sectoren en leveranciers die, indien gecompromitteerd, mogelijk schadelijk kunnen zijn. Industrieën zoals energie, vervoer en financiën waren de belangrijkste aandachtspunten toen de leiders van de EU in 2016 bijeenkwamen om wetgeving inzake cyberbeveiliging op

NIS2-richtlijn: Nieuwe EU-voorschriften inzake cyberbeveiliging en compliance Lees verder »

Wat is een New-Scale SIEM?

Wat is een New-Scale SIEM?

Een SIEM (Security Information and Event Management) met een modern en schaalbaar beheer van beveiligingslogboeken en een krachtige gedragsanalyse. Daaraan gekoppeld heeft deze oplossing een geautomatiseerde opsporing van, onderzoek naar en reactie op bedreigingen. Dat is een New-Scale SIEM volgens Exabeam. Exabeam Fusion vertegenwoordigt de meest krachtige en geavanceerde cloud-native

Wat is een New-Scale SIEM? Lees verder »

Een SIEM aangedreven door modern, schaalbaar beheer van beveiligingslogboeken, krachtige gedragsanalyse en geautomatiseerde opsporing van, onderzoek naar en reactie op bedreigingen.

FortiOS v. 7.4 consolideert SD-WAN en SASE beheer

Het meeste recente FortiOS v. 7.4 besturingssysteem van Fortinet ondersteunt een enkele beheerconsole voor SASE en SD-WAN en verbetert de automatisering van de Security Fabric. Een nauwere integratie tussen Fortinet’s SASE- en SD-WAN-aanbod is een van de nieuwe functies van de nieuwste versie van het FortiOS besturingssysteem van het bedrijf.

FortiOS v. 7.4 consolideert SD-WAN en SASE beheer Lees verder »

Combineer SIEM en XDR in een moderne SecOps-oplossing

Combineer SIEM & XDR in een moderne SecOps-oplossing

Old school legacy beveiligingsoplossingen dwingen securityteams om enorme hoeveelheden gegevens over talloze events te beheren en te analyseren. Probleem is ook dat de legacy oplossingen geen volledig beeld geven van de hedendaagse complexe en moeilijk te detecteren aanvallen op basis van persoonlijke credentials. En of het nu gaat om phishing,

Combineer SIEM & XDR in een moderne SecOps-oplossing Lees verder »

Scroll naar boven