Monitoring

Drie-simpele-vragen-maken-je-beveiliging-niet-waterdicht-maar-zet-je-wel-op-het-goede-spoor

Drie simpele vragen maken je beveiliging niet waterdicht, maar zet je wel op het goede spoor

De antwoorden op drie vragen bepalen of de cybersecurity basis van je organisatie op orde is: welke systemen hangen aan het internet, wie ontvangt een beveiligingsmelding en hoe snel staat een kritieke patch live? Ze zijn in een minuut gesteld. Maar eerlijk is eerlijk, een antwoord op deze “simpele” vragen
Drie simpele vragen maken je beveiliging niet waterdicht, maar zet je wel op het goede spoor Lees verder »

Claude Mythos 5 moet aanvallers een stap voor blijven in Tenable One

Claude Mythos 5 moet aanvallers een stap voor blijven in Tenable One

Tenable bouwt Claude Mythos 5 in de Tenable One-omgeving, het krachtigste en strengst afgeschermde AI-model dat Anthropic tot nu toe gemaakt heeft. Het bedrijf kondigde de stap vorige week al aan, als uitbreiding van de samenwerking die liep via Project Glasswing, het programma waarmee Anthropic een select groep partijen toegang

Claude Mythos 5 moet aanvallers een stap voor blijven in Tenable One Lees verder »

tenable wat is het

Tenable

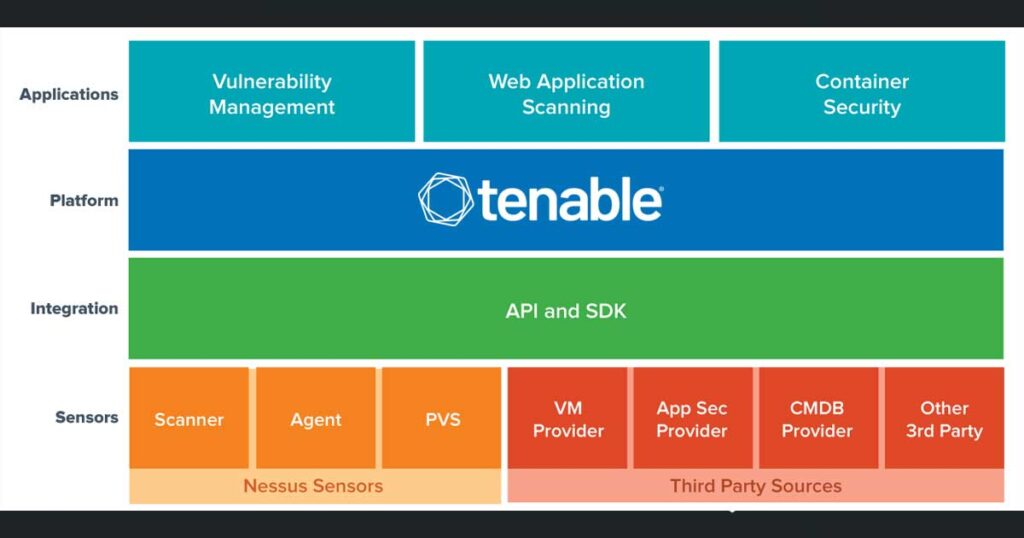
IT-omgevingen van moderne organisaties groeien gestaag in omvang en complexiteit. Met een combinatie van werkplekken, servers, netwerkapparatuur en cloudinfrastructuur neemt ook het aantal mogelijke ingangen voor onbevoegden toe. Beveiligingslekken in software en verkeerde instellingen vormen hierbij een doorlopend punt van aandacht. Tenable richt zich als beveiligingsbedrijf op het in kaart

Tenable Lees verder »

Wat Tenable Vulnerability Management doet en welke licentievorm past bij uw organisatie

Wat Tenable Vulnerability Management doet en welke licentievorm past bij uw organisatie

Een toezichthouder vraagt tijdens een NIS2-controle naar het exacte aantal kritieke kwetsbaarheden dat langer dan dertig dagen openstaat. Het antwoord blijft uit, want dat cijfer bestaat nergens in één overzicht. Het zit verspreid over drie Excel-exports van verschillende scanmomenten, en niemand binnen de organisatie durft te zeggen welke export nog

Wat Tenable Vulnerability Management doet en welke licentievorm past bij uw organisatie Lees verder »

Van eerste toegang tot laterale beweging in een half uur: hoe organisaties bijblijven

Cybersecurity realiteit van eerste toegang tot laterale beweging in een half uur. Hoe organisaties kunnen bijblijven.

Wie de recente cijfers over aanvalssnelheid naast de gemiddelde responstijd van een organisatie legt, ziet een oncomfortabel verschil. Aanvallers hebben hun tempo de afgelopen jaren stelselmatig opgevoerd, terwijl detectie en besluitvorming bij veel organisaties nog steeds in uren of dagen worden gemeten. Dat verschil is geen theoretisch probleem. Het bepaalt

Cybersecurity realiteit van eerste toegang tot laterale beweging in een half uur. Hoe organisaties kunnen bijblijven. Lees verder »

Clinical Diagnostics voldeed niet aan NEN 7510 bij datahack

Clinical Diagnostics voldeed niet aan NEN 7510 bij datahack

In juli 2025 werden de medische gegevens van honderdduizenden Nederlanders gestolen bij het medisch laboratorium Clinical Diagnostics. Het ging om 850.000 vrouwen die deelnamen aan het bevolkingsonderzoek baarmoederhalskanker, aangevuld met patiënten van privéklinieken en huisartsen. De aanvallers kregen toegang via één enkel account zonder aanvullende beveiliging, en niemand had het

Clinical Diagnostics voldeed niet aan NEN 7510 bij datahack Lees verder »

SOC Essential voor 24/7 zicht op dreigingen en aantoonbaar betere cyberweerbaarheid

SOC Essential voor 24/7 zicht op dreigingen en aantoonbaar betere cyberweerbaarheid

Cybercriminaliteit evolueert dagelijks. SOC Essential geeft uw organisatie continu inzicht in wat er binnen uw IT-omgeving gebeurt, zodat u sneller kunt reageren en aantoonbaar risico vermindert. Met slimme monitoring, menselijke analyse en duidelijke rapportage combineert SOC Essential techniek en expertise tot één beheersbaar geheel. Wat is SOC Essential en hoe

SOC Essential voor 24/7 zicht op dreigingen en aantoonbaar betere cyberweerbaarheid Lees verder »

Beveilig-uw-kritieke-accounts-met-Privileged-Account-Management

Beveilig uw kritieke accounts met Privileged Account Management (PAM)

Wat is Privileged Account Management? Privileged Account Management (PAM), soms ook wel Privileged Identity Management (PIM) of Privileged Access Security (PAS) genoemd, is een fundamentele tak van cybersecurity die zich richt op het controleren, monitoren en beschermen van accounts met verhoogde bevoegdheden binnen een organisatie. Privileged Access wordt gedefinieerd als

Beveilig uw kritieke accounts met Privileged Account Management (PAM) Lees verder »

Scroll naar boven