Cybersecurity

Drie-simpele-vragen-maken-je-beveiliging-niet-waterdicht-maar-zet-je-wel-op-het-goede-spoor

Drie simpele vragen maken je beveiliging niet waterdicht, maar zet je wel op het goede spoor

De antwoorden op drie vragen bepalen of de cybersecurity basis van je organisatie op orde is: welke systemen hangen aan het internet, wie ontvangt een beveiligingsmelding en hoe snel staat een kritieke patch live? Ze zijn in een minuut gesteld. Maar eerlijk is eerlijk, een antwoord op deze “simpele” vragen

Drie simpele vragen maken je beveiliging niet waterdicht, maar zet je wel op het goede spoor Lees verder »

LLMjacking en AI sessiediefstal treffen honderden grote bedrijven

LLMjacking en AI sessiediefstal treffen honderden grote bedrijven

Je collega installeert thuis een illegale game, en een paar weken later gebruikt iemand anders zijn bedrijfs ChatGPT-sessie met alle gevolgen van dien. Beveiligingsbedrijf SOCRadar vond in infostealer-logs meer dan een miljoen records van AI-diensten, gekoppeld aan ruim 80.000 zakelijke domeinen. 482 grote bedrijven onder de loep Voor een diepere

LLMjacking en AI sessiediefstal treffen honderden grote bedrijven Lees verder »

Overheid opent opnieuw subsidiepot voor cyberweerbaarheid mkb en zzp

Overheid opent opnieuw subsidiepot voor cyberweerbaarheid mkb en zzp

Een zzp’er die een wachtwoordmanager aanschaft of een mkb-bedrijf dat een cyber awareness training inplant, kan sinds maandag 7 september de helft van de rekening terugvragen bij de overheid. De subsidieregeling Mijn Cyberweerbare Zaak, uitgevoerd door de Rijksdienst voor Ondernemend Nederland, is dit jaar voor de derde keer open en

Overheid opent opnieuw subsidiepot voor cyberweerbaarheid mkb en zzp Lees verder »

Ketenbeveiliging onder de Cyberbeveiligingswet. Van vertrouwen naar aantoonbare controle

Ketenbeveiliging onder de Cyberbeveiligingswet. Van vertrouwen naar aantoonbare controle

De klassieke voorstelling van een cyberaanval, waarbij een aanvaller net zo lang tegen de firewall van een grote organisatie duwt tot er een gaatje ontstaat, klopt steeds minder met de praktijk. Aanvallers kiezen vaker de omweg. Ze zoeken de logistieke dienstverlener die bestellingen afhandelt, de installateur die op afstand meekijkt

Ketenbeveiliging onder de Cyberbeveiligingswet. Van vertrouwen naar aantoonbare controle Lees verder »

Cyberaanval op CEVA Logistics legt de kwetsbaarheid van de toeleveringsketen bloot

Cyberaanval op CEVA Logistics legt de kwetsbaarheid van de toeleveringsketen bloot

Een cyberaanval op logistiek dienstverlener CEVA Logistics verstoorde eind juli en begin augustus 2026 de operatie in acht Europese magazijnen. Niet het incident zelf is het meest leerzame, maar de reikwijdte ervan: klanten van Bol, De Bijenkorf, ING, Ajax, Ace & Tate en Valve kregen een waarschuwing over mogelijk gelekte

Cyberaanval op CEVA Logistics legt de kwetsbaarheid van de toeleveringsketen bloot Lees verder »

Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten definitief aangenomen

Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten definitief aangenomen

De Eerste Kamer heeft vandaag ingestemd met de Cyberbeveiligingswet (Cbw) en de Wet weerbaarheid kritieke entiteiten (Wwke). Daarmee is de invoering van beide wetten definitief. Ze treden op 15 augustus 2026 in werking en gelden dan direct, zonder overgangstermijn. De Cyberbeveiligingswet is de Nederlandse implementatie van de Europese NIS2-richtlijn en

Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten definitief aangenomen Lees verder »

Hoe AI het speelveld tussen hackers en verdedigers fundamenteel verandert

Hoe AI het speelveld tussen hackers en verdedigers fundamenteel verandert

Kunstmatige intelligentie heeft het landschap van cybersecurity in korte tijd radicaal veranderd. Waar softwarekwetsbaarheden vroeger wekenlang onopgemerkt konden blijven, worden ze vandaag de dag in minuten blootgelegd, soms door geautomatiseerde systemen die vrijwel zonder menselijk ingrijpen opereren. Zowel ethische als kwaadwillende hackers gebruiken dezelfde technologie, maar voor tegengestelde doeleinden. Het

Hoe AI het speelveld tussen hackers en verdedigers fundamenteel verandert Lees verder »

Project Glasswing en Claude Mythos: waarom Anthropic zijn krachtigste AI-model achter slot en grendel houdt

Project Glasswing en Claude Mythos: waarom Anthropic zijn krachtigste AI-model achter slot en grendel houdt

Vorige week onthulde AI-ontwikkelaar Anthropic een initiatief dat de cybersecuritywereld in rep en roer bracht. Onder de naam Project Glasswing brengt het bedrijf een coalitie samen van techreuzen als Amazon Web Services, Apple, Google, Microsoft, NVIDIA, Cisco, CrowdStrike en Palo Alto Networks.  De aanleiding is even opmerkelijk als verontrustend: Anthropic

Project Glasswing en Claude Mythos: waarom Anthropic zijn krachtigste AI-model achter slot en grendel houdt Lees verder »

De nieuwe Amerikaanse cyberstrategie confronterend voor wie het vanuit een Europees perspectief leest

Het Witte Huis heeft zijn cyberstrategie van president Trump gepubliceerd. Het document is compact, direct en op sommige punten ronduit confronterend voor wie het vanuit een Europees perspectief leest. Het is geen technisch beleidsstuk, maar een politieke verklaring die duidelijk maakt hoe de VS haar rol in cyberspace ziet: leidend,

De nieuwe Amerikaanse cyberstrategie confronterend voor wie het vanuit een Europees perspectief leest Lees verder »

Zero-days in 2025: wat het Google dreigingsrapport zegt over de gevaarlijkste aanvalsvectoren

Zero-days in 2025: wat het Google dreigingsrapport zegt over de gevaarlijkste aanvalsvectoren

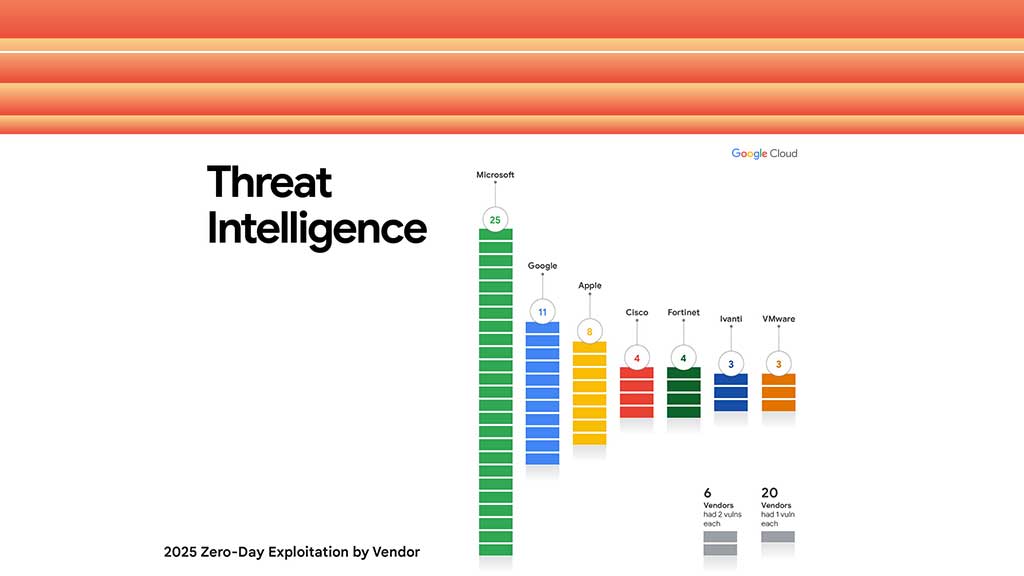
Google Threat Intelligence Group (GTIG) heeft zijn jaarlijkse zero-day overzicht voor 2025 gepubliceerd. Het rapport documenteert 90 kwetsbaarheden die actief werden misbruikt voordat een patch beschikbaar was. Dat getal ligt lager dan het recordjaar 2023 met 100 zero-days, maar hoger dan de 78 die in 2024 werden geregistreerd. Belangrijker dan

Zero-days in 2025: wat het Google dreigingsrapport zegt over de gevaarlijkste aanvalsvectoren Lees verder »

Scroll naar boven