Blog

HPE Juniper Networking SRX400 Series carrier-grade beveiliging voor branch-omgevingen met geïntegreerde AI-governance

HPE Juniper Networking SRX400 Series: carrier-grade beveiliging voor branch-omgevingen met geïntegreerde AI-governance

Op de RSAC 2026 Conference in San Francisco maakte HPE meerdere aankondigingen die één overkoepelend doel dienen: beveiliging zo diep mogelijk in het netwerk inbedden. De meest concrete noviteit is de introductie van de HPE Juniper Networking SRX400 Series Firewalls, bedoeld voor kleinere en gedistribueerde omgevingen. Tegelijkertijd kondigt HPE substantiële

HPE Juniper Networking SRX400 Series: carrier-grade beveiliging voor branch-omgevingen met geïntegreerde AI-governance Lees verder »

FortiOS 8.0 als fundament voor de Fortinet Security Fabric zo verminder je complexiteit én vergroot je zichtbaarheid

FortiOS 8.0 als fundament voor de Fortinet Security Fabric; zo verminder je complexiteit én vergroot je zichtbaarheid

Veel organisaties hebben hun securitylandschap de afgelopen jaren laag voor laag opgebouwd. Een losse firewall hier, een aparte endpoint-oplossing daar, en nog een extra tool voor cloud, OT of remote access. Op papier lijkt dat logisch: voor elk probleem een specialistische oplossing. In de praktijk ontstaat er al snel een

FortiOS 8.0 als fundament voor de Fortinet Security Fabric; zo verminder je complexiteit én vergroot je zichtbaarheid Lees verder »

Dynamisch routeren zonder dynamische protocollen OSPF of BGP

Dynamisch routeren zonder dynamische protocollen OSPF of BGP

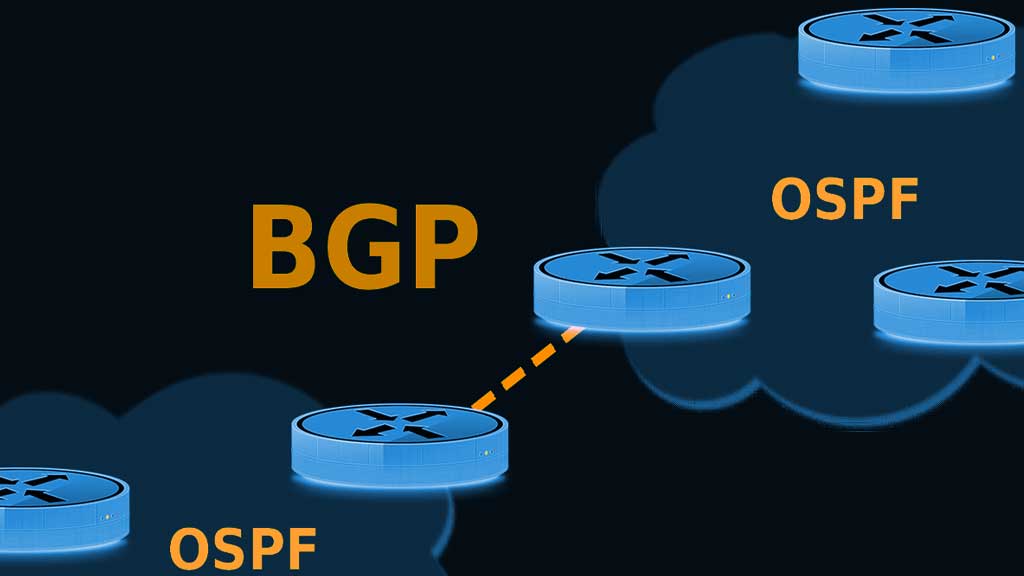
Dynamische routing is onmisbaar in IT infrastructuren, maar het implementeren van dynamische routeringsprotocollen zoals OSPF of BGP kan voor een simpel netwerk als overweldigend of onnodig worden gezien. Er zijn echter ook mogelijkheden welke de basisfunctionaliteiten van dynamic routing geven zonder dat er BGP of OSPF aan te pas hoeft

Dynamisch routeren zonder dynamische protocollen OSPF of BGP Lees verder »

Fortinet 2025 Security Awareness and Training Report wat de cijfers zeggen over AI-dreigingen en de weerbaarheid van medewerkers

Fortinet 2025 Security Awareness and Training Report: wat de cijfers zeggen over AI-dreigingen en de weerbaarheid van medewerkers

Cybercriminelen maken steeds vaker gebruik van kunstmatige intelligentie om aanvallen overtuigender, sneller en moeilijker te detecteren te maken. Dat dwingt organisaties om niet alleen hun technische beveiliging op orde te hebben, maar ook hun medewerkers. Het Fortinet 2025 Security Awareness and Training Global Research Report, gebaseerd op een wereldwijde enquête

Fortinet 2025 Security Awareness and Training Report: wat de cijfers zeggen over AI-dreigingen en de weerbaarheid van medewerkers Lees verder »

Frans-Duits initiatief wil Europese zoekmachine bouwen om afhankelijkheid van Google te doorbreken

Frans-Duits initiatief wil Europese zoekmachine bouwen om afhankelijkheid van Google te doorbreken

De Frans-Duitse joint venture European Search Perspective (EUSP) heeft alle 27 Europese regeringsleiders een open brief gestuurd met een concreet voorstel: bouw nationale zoekindices als soevereine digitale infrastructuur, onder volledig Europese jurisdictie. Het initiatief komt precies 100 dagen na de Digital Sovereignty Summit in Berlijn, waar Europese leiders beloofden de

Frans-Duits initiatief wil Europese zoekmachine bouwen om afhankelijkheid van Google te doorbreken Lees verder »

Ministerie van Economische Zaken lanceert toetsingsinstrument voor cloudsoevereiniteit bij overheidsaankopen

Ministerie van Economische Zaken lanceert toetsingsinstrument voor cloudsoevereiniteit bij overheidsaankopen

De Dienst ICT Uitvoering (DICTU) van het ministerie van Economische Zaken heeft op 11 maart 2026 een praktisch hulpmiddel gepubliceerd waarmee overheidsorganisaties de soevereiniteit van clouddiensten kunnen beoordelen. Het Toetsingsinstrument Soevereiniteit Clouddiensten biedt een gestructureerde methode om cloudleveranciers te vergelijken op basis van objectieve en transparante criteria, voordat er een

Ministerie van Economische Zaken lanceert toetsingsinstrument voor cloudsoevereiniteit bij overheidsaankopen Lees verder »

Breakout time, zero-days en staatsactoren: de meest zorgwekkende bevindingen uit het CrowdStrike 2026 Global Threat Report

Breakout time, zero-days en staatsactoren: de meest zorgwekkende bevindingen uit het CrowdStrike 2026 Global Threat Report

Het CrowdStrike 2026 Global Threat Report is geen rapport dat geruststelt. De onderzoekers van CrowdStrike documenteren een verschuiving die dieper gaat dan een stijging van aanvalsaantallen: de aard van cyberaanvallen is structureel veranderd. Kunstmatige intelligentie fungeert niet langer als een experimenteel hulpmiddel voor aanvallers. Het is een operationele standaard geworden,

Breakout time, zero-days en staatsactoren: de meest zorgwekkende bevindingen uit het CrowdStrike 2026 Global Threat Report Lees verder »

Versleutelde data vandaag al veilig stellen: de quantum-safe aanpak van Fortinet met PQC en QKD

Er bestaat een aanvalsstrategie die geen directe schade aanricht, geen alarm laat afgaan en pas jaren later zijn effect heeft: Harvest Now, Decrypt Later, afgekort HNDL. Kwaadwillenden onderscheppen vandaag versleuteld netwerkverkeer, slaan dat op in beveiligde archieven en wachten tot kwantumcomputers krachtig genoeg zijn om huidige encryptiestandaarden te kraken. Op

Versleutelde data vandaag al veilig stellen: de quantum-safe aanpak van Fortinet met PQC en QKD Lees verder »

De nieuwe Amerikaanse cyberstrategie confronterend voor wie het vanuit een Europees perspectief leest

Het Witte Huis heeft zijn cyberstrategie van president Trump gepubliceerd. Het document is compact, direct en op sommige punten ronduit confronterend voor wie het vanuit een Europees perspectief leest. Het is geen technisch beleidsstuk, maar een politieke verklaring die duidelijk maakt hoe de VS haar rol in cyberspace ziet: leidend,

De nieuwe Amerikaanse cyberstrategie confronterend voor wie het vanuit een Europees perspectief leest Lees verder »

Zero-days in 2025: wat het Google dreigingsrapport zegt over de gevaarlijkste aanvalsvectoren

Zero-days in 2025: wat het Google dreigingsrapport zegt over de gevaarlijkste aanvalsvectoren

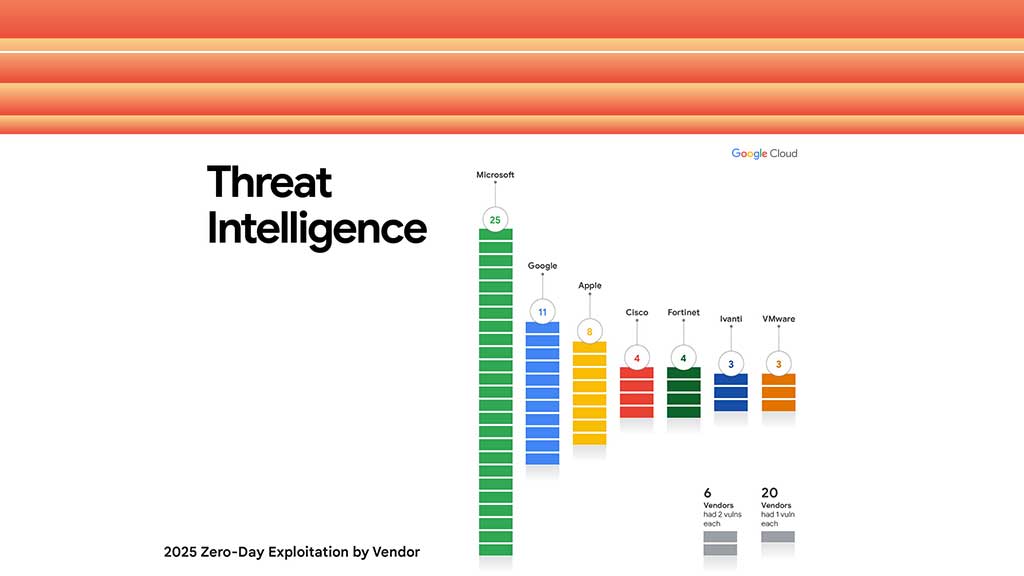
Google Threat Intelligence Group (GTIG) heeft zijn jaarlijkse zero-day overzicht voor 2025 gepubliceerd. Het rapport documenteert 90 kwetsbaarheden die actief werden misbruikt voordat een patch beschikbaar was. Dat getal ligt lager dan het recordjaar 2023 met 100 zero-days, maar hoger dan de 78 die in 2024 werden geregistreerd. Belangrijker dan

Zero-days in 2025: wat het Google dreigingsrapport zegt over de gevaarlijkste aanvalsvectoren Lees verder »

Scroll naar boven