Naam auteur: Boris Monkhorst

Boris Monkhorst is Marketing Coƶrdinator bij SolidBE. Naast zijn taken als marketeer doet hij ook onderzoek naar trends en ontwikkelingen in de Cybersecurity en schrijft daar zo nu en dan een artikel over. Hij voert ook de eindredactie over het blog en de nieuwsbrief. Boris gebruikt Claude en Gemini als tools bij het factchecken van teksten, het verifiƫren van bronnen en het controleren van gegevens.

eIDAS, EHDS en de digitale verzorgingsstaat: kansen en grondrechtelijke vragen bij Europese digitalisering

De digitale verzorgingsstaat, welke kansen en grondrechtelijke vragen zijn er bij de Europese digitalisering?

Een ambtenaar van een sociale dienst vertelde ons onlangs dat ze steeds vaker mensen aan de balie krijgt die eigenlijk allang digitaal hadden moeten aanvragen, maar dat gewoon niet lukt. Geen DigiD-app die werkt op een oude telefoon, geen zin om via een formulier met de overheid te communiceren, of
De digitale verzorgingsstaat, welke kansen en grondrechtelijke vragen zijn er bij de Europese digitalisering? Lees verder Ā»

Van detectie tot respons: de rol van FortiAI in het Fortinet Security Fabric-ecosysteem

Van detectie tot respons: de rol van FortiAI in het Fortinet Security Fabric-ecosysteem

Kunstmatige intelligentie heeft het cybersecuritylandschap in korte tijd radicaal veranderd. Waar aanvallen vroeger weken of maanden vroegen om te ontwikkelen en uit te voeren, kunnen kwaadwillenden vandaag de dag kwetsbaarheden binnen enkele uren identificeren en klaar maken om te gebruiken. Diezelfde versnelling werkt echter in twee richtingen: dezelfde technologie die

Van detectie tot respons: de rol van FortiAI in het Fortinet Security Fabric-ecosysteem Lees verder Ā»

NIS2 en bestuurdersaansprakelijkheid: de Cyberbeveiligingswet verandert de spelregels voor directies

NIS2 en bestuurdersaansprakelijkheid doordat de Cyberbeveiligingswet de spelregels voor directies verandert

Begin april 2026 ontdekte ChipSoft, leverancier van elektronische patiƫntdossiers, ongewone activiteit in zijn systemen. Op 16 april bevestigde het bedrijf dat het om een ransomware-aanval ging en dat medische patiƫntgegevens waren ontvreemd. De impact was onmiddellijk voelbaar: patiƫntportalen gingen offline, VPN-verbindingen werden verbroken en tientallen zorginstellingen kwamen zonder toegang tot

NIS2 en bestuurdersaansprakelijkheid doordat de Cyberbeveiligingswet de spelregels voor directies verandert Lees verder Ā»

Project Glasswing en Claude Mythos: waarom Anthropic zijn krachtigste AI-model achter slot en grendel houdt

Project Glasswing en Claude Mythos: waarom Anthropic zijn krachtigste AI-model achter slot en grendel houdt

Vorige week onthulde AI-ontwikkelaar Anthropic een initiatief dat de cybersecuritywereld in rep en roer bracht. Onder de naam Project Glasswing brengt het bedrijf een coalitie samen van techreuzen als Amazon Web Services, Apple, Google, Microsoft, NVIDIA, Cisco, CrowdStrike en Palo Alto Networks.Ā  De aanleiding is even opmerkelijk als verontrustend: Anthropic

Project Glasswing en Claude Mythos: waarom Anthropic zijn krachtigste AI-model achter slot en grendel houdt Lees verder Ā»

Overheid slaat vuist op tafel in een update van de Nederlandse Digitaliseringsstrategie

Overheid slaat met vuist op tafel in een update van de Nederlandse Digitaliseringsstrategie

De Nederlandse overheid verandert haar koers in de digitale wereld. Om minder afhankelijk te worden van grote, vaak niet-Europese techbedrijven en om efficiënter met publiek geld om te gaan, gaat de overheid haar inkoopkracht bundelen en strikte standaarden afdwingen. Vorig jaar  presenteerde staatssecretaris Van Marum de Nederlandse Digitaliseringsstrategie (NDS) aan

Overheid slaat met vuist op tafel in een update van de Nederlandse Digitaliseringsstrategie Lees verder Ā»

Cisco Talos 2025 Year in Review: de belangrijkste cyberdreigingen en wat Nederlandse organisaties ervan kunnen leren

De belangrijkste cyberdreigingen uit het Cisco Talos 2025 Year in Review onderzoek en wat Nederlandse organisaties ervan kunnen leren.

Cisco Talos publiceert jaarlijks een van de meest uitgebreide dreigingsrapporten in de cybersecuritysector. Het 2025 Year in Review is gebaseerd op eigen onderzoek, grootschalige telemetrie uit endpoint-, netwerk- en e-mailomgevingen en honderden reƫle incidentrespons-engagementen wereldwijd. De conclusies zijn helder en soms confronterend: aanvallers opereren sneller dan ooit, richten zich steeds

De belangrijkste cyberdreigingen uit het Cisco Talos 2025 Year in Review onderzoek en wat Nederlandse organisaties ervan kunnen leren. Lees verder Ā»

Fortinet 2025 Security Awareness and Training Report wat de cijfers zeggen over AI-dreigingen en de weerbaarheid van medewerkers

Fortinet 2025 Security Awareness and Training Report: wat de cijfers zeggen over AI-dreigingen en de weerbaarheid van medewerkers

Cybercriminelen maken steeds vaker gebruik van kunstmatige intelligentie om aanvallen overtuigender, sneller en moeilijker te detecteren te maken. Dat dwingt organisaties om niet alleen hun technische beveiliging op orde te hebben, maar ook hun medewerkers. Het Fortinet 2025 Security Awareness and Training Global Research Report, gebaseerd op een wereldwijde enquĆŖte

Fortinet 2025 Security Awareness and Training Report: wat de cijfers zeggen over AI-dreigingen en de weerbaarheid van medewerkers Lees verder Ā»

De nieuwe Amerikaanse cyberstrategie confronterend voor wie het vanuit een Europees perspectief leest

Het Witte Huis heeft zijn cyberstrategie van president Trump gepubliceerd. Het document is compact, direct en op sommige punten ronduit confronterend voor wie het vanuit een Europees perspectief leest. Het is geen technisch beleidsstuk, maar een politieke verklaring die duidelijk maakt hoe de VS haar rol in cyberspace ziet: leidend,

De nieuwe Amerikaanse cyberstrategie confronterend voor wie het vanuit een Europees perspectief leest Lees verder Ā»

Zero-days in 2025: wat het Google dreigingsrapport zegt over de gevaarlijkste aanvalsvectoren

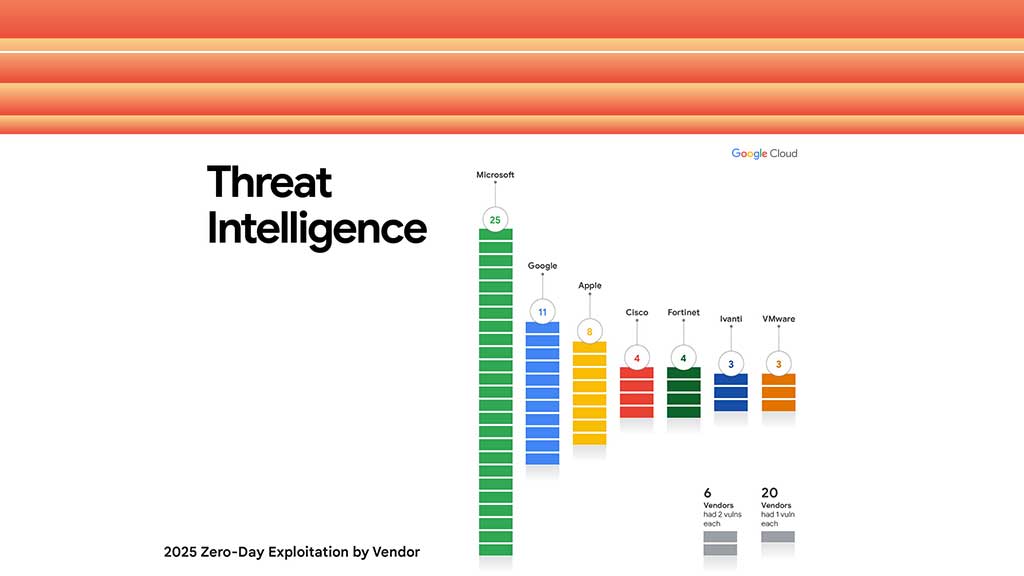
Zero-days in 2025: wat het Google dreigingsrapport zegt over de gevaarlijkste aanvalsvectoren

Google Threat Intelligence Group (GTIG) heeft zijn jaarlijkse zero-day overzicht voor 2025 gepubliceerd. Het rapport documenteert 90 kwetsbaarheden die actief werden misbruikt voordat een patch beschikbaar was. Dat getal ligt lager dan het recordjaar 2023 met 100 zero-days, maar hoger dan de 78 die in 2024 werden geregistreerd. Belangrijker dan

Zero-days in 2025: wat het Google dreigingsrapport zegt over de gevaarlijkste aanvalsvectoren Lees verder Ā»

Onze eigen Erik Verhulp heeft officieel zijn NSE-8 certificaat behaald!

Onze eigen Erik Verhulp heeft officieel zijn NSE-8 certificaat behaald!

SolidBE’s Erik Verhulp (l) krijgt uit handen van Alex Wassink van Fortinet een welverdiende taart vanwege het behalen van zijn NSE-8 certificaat. Waarom dit zo bijzonder is? Het Fortinet Network Security Expert (NSE) niveau 8 is de absolute top op het gebied van netwerkbeveiliging. In heel Nederland zijn er op

Onze eigen Erik Verhulp heeft officieel zijn NSE-8 certificaat behaald! Lees verder Ā»

Scroll naar boven