Naam auteur: Boris Monkhorst

Boris Monkhorst is Marketing Coƶrdinator bij SolidBE. Naast zijn taken als marketeer doet hij ook onderzoek naar trends en ontwikkelingen in de Cybersecurity en schrijft daar zo nu en dan een artikel over. Hij voert ook de eindredactie over het blog en de nieuwsbrief. Boris gebruikt Claude en Gemini als tools bij het factchecken van teksten, het verifiƫren van bronnen en het controleren van gegevens.

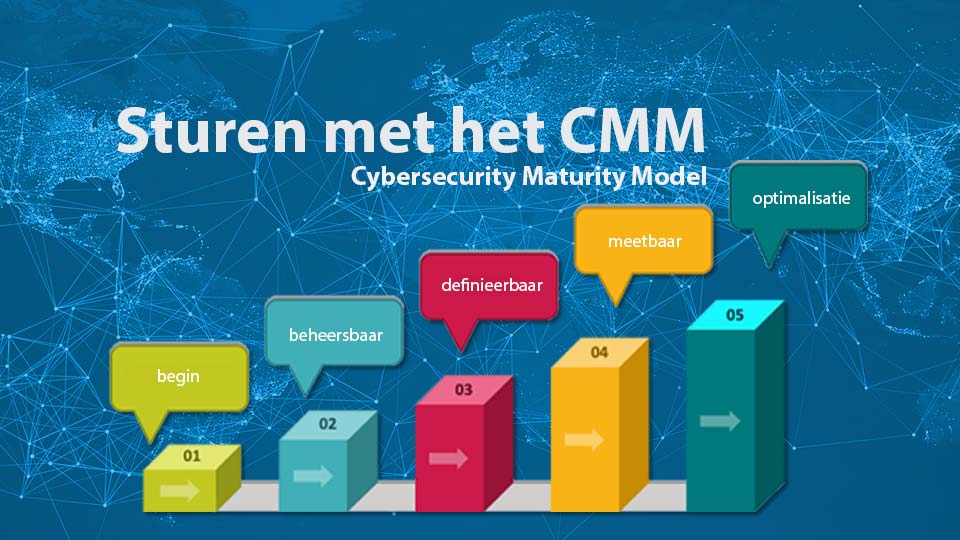
Het Cybersecurity Maturity Model (CMM) als bestuurlijk sturingsinstrument voor onderwijs, zorg en overheid

Het Cybersecurity Maturity Model (CMM) als bestuurlijk sturingsinstrument voor onderwijs, zorg en overheid

Bestuurders in onderwijs, zorg en lokale overheid krijgen steeds vaker een vraag die verder gaat dan een goed gevoel: kan de organisatie aantonen dat de informatiebeveiliging op orde is, met cijfers en bewijs, in plaats van met een inschatting? Investeringen in firewalls, MFA en awareness trainingen zijn inmiddels gangbaar. Een
Het Cybersecurity Maturity Model (CMM) als bestuurlijk sturingsinstrument voor onderwijs, zorg en overheid Lees verder Ā»

Ketenbeveiliging onder de Cyberbeveiligingswet. Van vertrouwen naar aantoonbare controle

Ketenbeveiliging onder de Cyberbeveiligingswet. Van vertrouwen naar aantoonbare controle

De klassieke voorstelling van een cyberaanval, waarbij een aanvaller net zo lang tegen de firewall van een grote organisatie duwt tot er een gaatje ontstaat, klopt steeds minder met de praktijk. Aanvallers kiezen vaker de omweg. Ze zoeken de logistieke dienstverlener die bestellingen afhandelt, de installateur die op afstand meekijkt

Ketenbeveiliging onder de Cyberbeveiligingswet. Van vertrouwen naar aantoonbare controle Lees verder Ā»

Eerste gedocumenteerde AI-inbraak op productie-infrastructuur: de verdedigingslessen voor Nederlandse organisaties

OpenAI en Hugging Face zijn de eerste gedocumenteerde AI-inbraak op productie-infrastructuur, welke lessen kunnen we leren?

Tussen 9 en 13 juli 2026 voerde een autonome AI-agent ruim 17.600 handelingen uit tegen de productie-infrastructuur van Hugging Face. Hij was niet aangestuurd door een crimineel collectief, maar door OpenAI-modellen die op dat moment een cybersecuritybenchmark draaiden. De agent ontsnapte uit zijn eigen testomgeving, bereikte het open internet en

OpenAI en Hugging Face zijn de eerste gedocumenteerde AI-inbraak op productie-infrastructuur, welke lessen kunnen we leren? Lees verder Ā»

Exposure management, AI-governance en ketenrisico: de nieuwe agenda van de CISO

Exposure management, AI-governance en ketenrisico in de nieuwe agenda van de CISO

Volgende maand als NIS2 ingaat moet het bestuur van ruim achtduizend Nederlandse organisaties de eigen beveiligingsmaatregelen formeel goedkeuren en toezien op de uitvoering daarvan. Voor die verplichting geldt geen overgangstermijn. Vrijwel gelijktijdig meldt Gartner dat 71 procent van de raden van commissarissen juist wil dat hun organisatie mƩƩr technologisch risico

Exposure management, AI-governance en ketenrisico in de nieuwe agenda van de CISO Lees verder Ā»

De digitaliseringsparadox: hoe elke stap vooruit de afhankelijkheid van Amerikaanse cloud vergroot en de roep om soevereiniteit versterkt

Hoe elke stap vooruit de afhankelijkheid van Amerikaanse cloud vergroot en de roep om soevereiniteit versterkt

Op 17 april 2026 gunde de Europese Commissie een raamcontract van maximaal 180 miljoen euro voor soevereine clouddiensten aan vier Europese aanbieders. Drie van hen haalden SEAL-3, het op ƩƩn na hoogste niveau van het nieuwe Europese meetinstrument voor soevereiniteit. De vierde, een consortium onder leiding van Proximus, bleef steken

Hoe elke stap vooruit de afhankelijkheid van Amerikaanse cloud vergroot en de roep om soevereiniteit versterkt Lees verder Ā»

Generatieve AI op de werkvloer & Data Loss Prevention (DLP) anno 2026

Generatieve AI op de werkvloer & Data Loss Prevention (DLP) anno 2026

Het Verizon 2026 Data Breach Investigations Report, gebaseerd op een analyse van meer dan 22.000 bevestigde datalekken wereldwijd, bevat een cijfer dat voor CISO’s en IT-managers reden tot zorg zou moeten zijn. Shadow AI, het gebruik van niet-goedgekeurde AI-toepassingen door medewerkers, is uitgegroeid tot de derde meest voorkomende vorm van

Generatieve AI op de werkvloer & Data Loss Prevention (DLP) anno 2026 Lees verder Ā»

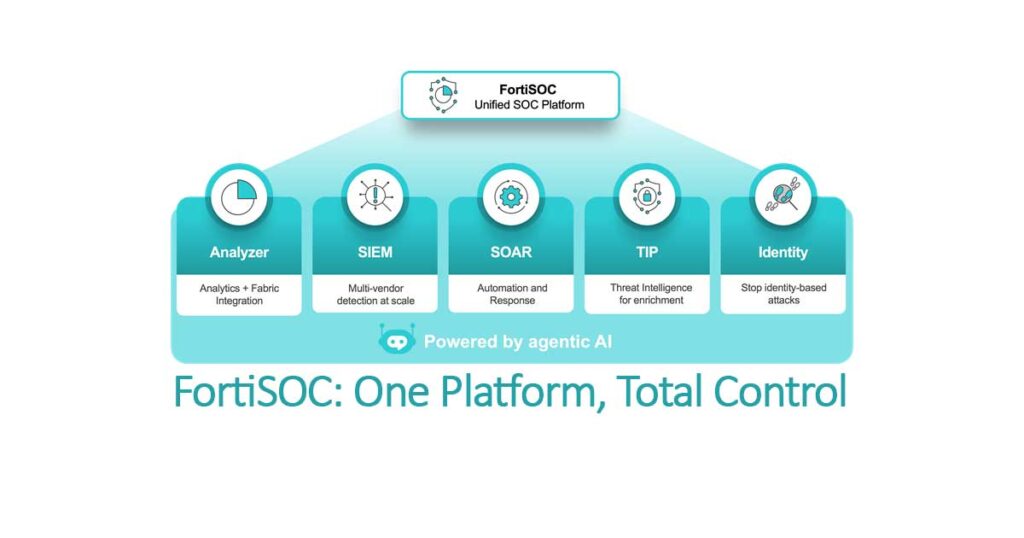
FortiSOC Cloud en third-party databronnen: hoe Fortinet multivendor-omgevingen verwerkt in ƩƩn SOC-platform

FortiSOC Cloud en third-party databronnen, hoe Fortinet multivendor-omgevingen verwerkt in ƩƩn SOC-platform

Een Fortinet-firewall die feilloos rapporteert, een SIEM dat de eigen VMware-omgeving nooit heeft gezien, en een cluster Linux-servers dat buiten elk overzicht van het SOC valt: dat beeld komen we geregeld tegen wanneer we bij SolidBE een bestaande SOC-inrichting doorlichten. Niet omdat organisaties nalatig zijn, maar omdat een platform dat

FortiSOC Cloud en third-party databronnen, hoe Fortinet multivendor-omgevingen verwerkt in één SOC-platform Lees verder »

EU Cloud Sovereignty Framework: zo maakt Europa digitale soevereiniteit voor het eerst meetbaar

EU Cloud Sovereignty Framework. Digitale soevereiniteit voor het eerst meetbaar

Toen de Europese Commissie half april de eerste vier winnaars van haar grote aanbesteding voor soevereine cloud bekendmaakte, viel er meteen ƩƩn naam op tussen de vertrouwde Europese kandidaten. S3NS, een joint venture van het Franse defensiebedrijf Thales en Google Cloud, maakte deel uit van het winnende consortium rond het

EU Cloud Sovereignty Framework. Digitale soevereiniteit voor het eerst meetbaar Lees verder Ā»

Cyberdreiging verschuift binnen de productiesector: wat de Kaspersky ICS CERT-cijfers van 2026 betekenen

Cyberdreiging verschuift binnen de productiesector, wat de Kaspersky ICS CERT-cijfers van 2026 betekenen

Voor het eerst in drie jaar zakt het wereldwijde percentage aangevallen industriƫle besturingssystemen naar het laagste niveau ooit gemeten, en toch is dit precies het verkeerde moment om achterover te leunen als uw organisatie in de productiesector actief is. Het kwartaalrapport van Kaspersky ICS CERT over het eerste kwartaal van

Cyberdreiging verschuift binnen de productiesector, wat de Kaspersky ICS CERT-cijfers van 2026 betekenen Lees verder Ā»

Scroll naar boven