Nieuws

Trackers onderscheppen onlineformulieren

Trackers onderscheppen onlineformulieren voordat gebruikers verzenden

Een nieuw onderzoek, gepubliceerd door academici van de KU Leuven, de Radboud Universiteit en de Universiteit van Lausanne, heeft aan het licht gebracht dat de e-mailadressen van gebruikers worden doorgegeven aan tracking-, marketing- en analysedomeinen voordat ze zijn verzonden en zonder voorafgaande toestemming. Voor het onderzoek werden 2,8 miljoen pagina’s

Trackers onderscheppen onlineformulieren voordat gebruikers verzenden Lees verder »

Google lanceert diensten verbetering open source beveiliging

Google lanceert diensten om open-source beveiliging te versterken

Google Cloud rolt nieuwe diensten uit die zijn ontworpen om security uitdagingen voor bedrijven aan te pakken, zoals het beveiligen van open-source software en het versnellen van de adoptie van zero-trust architecturen. Tijdens de jaarlijkse Google Cloud Security Summit zei het bedrijf dat het voortbouwt op zijn Invisible Security-inspanning, die

Google lanceert diensten om open-source beveiliging te versterken Lees verder »

Fortinet-2022 Cybersecurity Skills Gap

Fortinet 2022 Cybersecurity Skills Gap Report

Fortinet heeft vandaag zijn 2022 Cybersecurity Skills Gap Report uitgebracht. Het nieuwe wereldwijde rapport onthult dat het tekort aan cyberbeveiligingsvaardigheden meerdere uitdagingen en consequenties blijft hebben voor organisaties, waaronder het plaatsvinden van security breaches en vervolgens het verlies van geld. Als gevolg hiervan blijft het tekort aan vaardigheden een belangrijk

Fortinet 2022 Cybersecurity Skills Gap Report Lees verder »

operation cuckoobees cybereason

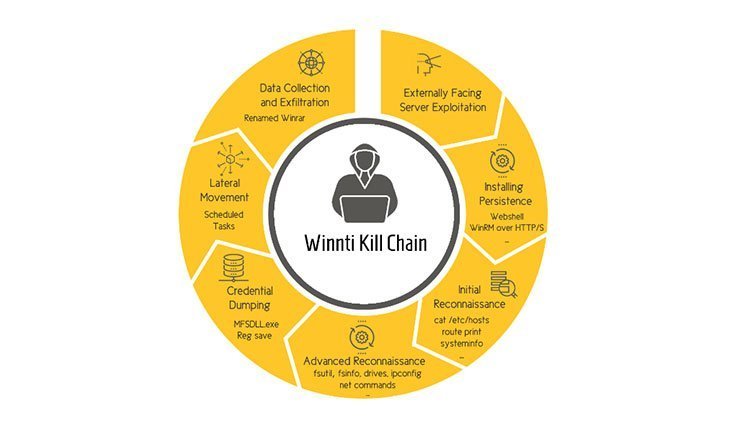
Operation CuckooBees

Een cyberspionagecampagne georganiseerd door de door China gesteunde Winnti groep is er in geslaagd om in ieder geval sinds 2019 onder de radar te blijven. De grootschalige operatie voor diefstal van intellectueel eigendom, die door het Israëlische cyberbeveiligingsbedrijf Cybereason “Operation CuckooBees” werd genoemd, stelde de Winnti groep in staat om

Operation CuckooBees Lees verder »

Onderzoek Top 15 meest misbruikte software kwetsbaarheden

Onderzoek Top 15 meest misbruikte software kwetsbaarheden 2021

Log4Shell, ProxyShell, ProxyLogon, ZeroLogon en kwetsbaarheden in Zoho ManageEngine AD SelfService Plus, Atlassian Confluence en VMware vSphere Client komen naar voren als enkele van de meest geëxploiteerde beveiligingskwetsbaarheden in 2021. Dat blijkt uit een rapport “Top Routinely Exploited Vulnerabilities”, uitgebracht door cyberbeveiligingsinstanties van de vijf ogenlanden Australië, Canada, Nieuw-Zeeland, het

Onderzoek Top 15 meest misbruikte software kwetsbaarheden 2021 Lees verder »

Cybereason lanceert DFIR-oplossing

Met Cybereason DFIR de respons op incidenten automatiseren

Cybereason heeft DFIR (Digital Forensics Incident Response) gelanceerd, een oplossing die is ontworpen om incident response (IR)-onderzoek te automatiseren door genuanceerde forensische gegevens te integreren in het threat hunting proces. Hierdoor wordt de hersteltijd verkort en kunnen beveiligingsanalisten cyberaanvallen binnen enkele minuten onder controle krijgen. De oplossing maakt gebruik van

Met Cybereason DFIR de respons op incidenten automatiseren Lees verder »

pegasus-spyware-CatalanGate

Pegasus spyware gebruikte zero-click exploits om Catalaanse politici te bespioneren

Beveiligingsonderzoekers van het Citizen Lab van de Universiteit van Toronto hebben, in samenwerking met Catalaanse maatschappelijke organisaties, ten minste 65 personen geïdentificeerd die het doelwit waren van of besmet waren met Pegasus van het Israëlische bedrijf NSO Group, een andere commerciële surveillance-app genaamd Candiru, of beide. Onder de slachtoffers bevonden

Pegasus spyware gebruikte zero-click exploits om Catalaanse politici te bespioneren Lees verder »

Scroll naar boven