Blog

Firewall en SASE convergeren, de FortiGate 1200G als eerste concrete stap

Firewall en SASE convergeren, de FortiGate 1200G als eerste concrete stap

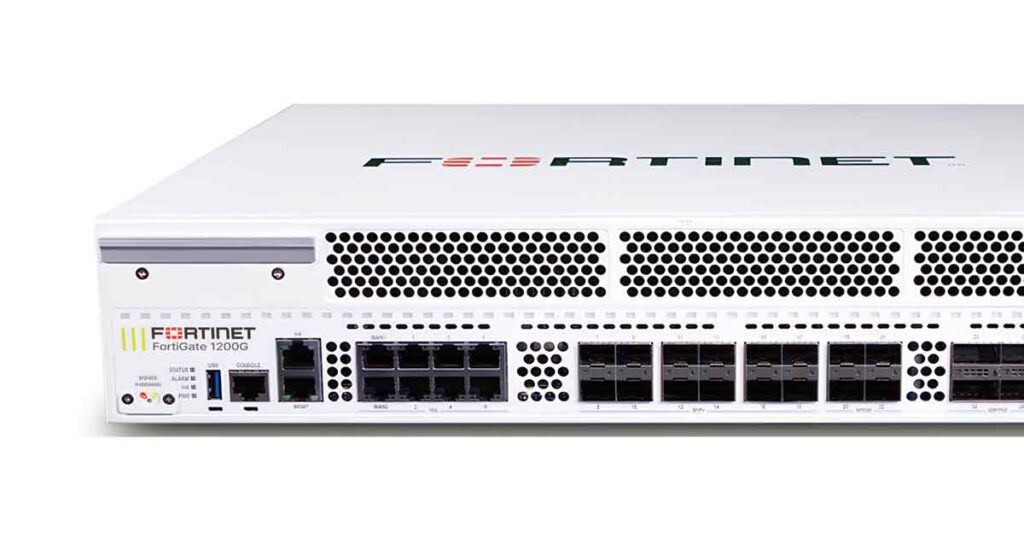
Fortinet positioneert de FortiGate 1200G nadrukkelijk tussen de branchgerichte 400G serie en de flagship 3500G datacenterplatforms in, en die plek in de line-up vertelt meteen waar dit nieuwe apparaat thuis hoort. Aangedreven door de FortiASIC SP5 architectuur, met NP7 als netwerkprocessor en CP10 als contentprocessor, richt de 1200G zich op

Firewall en SASE convergeren, de FortiGate 1200G als eerste concrete stap Lees verder »
Ketenbeveiliging onder de Cyberbeveiligingswet. Van vertrouwen naar aantoonbare controle

Ketenbeveiliging onder de Cyberbeveiligingswet. Van vertrouwen naar aantoonbare controle

De klassieke voorstelling van een cyberaanval, waarbij een aanvaller net zo lang tegen de firewall van een grote organisatie duwt tot er een gaatje ontstaat, klopt steeds minder met de praktijk. Aanvallers kiezen vaker de omweg. Ze zoeken de logistieke dienstverlener die bestellingen afhandelt, de installateur die op afstand meekijkt

Ketenbeveiliging onder de Cyberbeveiligingswet. Van vertrouwen naar aantoonbare controle Lees verder »

NIS2-in-het-kort-wat-u-moet-weten-voor-uw-organisatie

Cyberbeveiligingswet van kracht, bestuurders wettelijk aansprakelijk voor cyberveiligheid

Komede weekend gaat de Cyberbeveiligingswet (Cbw) en de Wet weerbaarheid kritieke entiteiten (Wwke) in. De Cbw is de Nederlandse implementatie van de Europese NIS2-richtlijn en vervangt de Wet beveiliging netwerk- en informatiesystemen (Wbni). De Wwke vloeit voort uit de CER-richtlijn en richt zich op fysieke weerbaarheid tegen zogeheten all hazard-dreigingen,

Cyberbeveiligingswet van kracht, bestuurders wettelijk aansprakelijk voor cyberveiligheid Lees verder »

Cyberaanval op CEVA Logistics legt de kwetsbaarheid van de toeleveringsketen bloot

Cyberaanval op CEVA Logistics legt de kwetsbaarheid van de toeleveringsketen bloot

Een cyberaanval op logistiek dienstverlener CEVA Logistics verstoorde eind juli en begin augustus 2026 de operatie in acht Europese magazijnen. Niet het incident zelf is het meest leerzame, maar de reikwijdte ervan: klanten van Bol, De Bijenkorf, ING, Ajax, Ace & Tate en Valve kregen een waarschuwing over mogelijk gelekte

Cyberaanval op CEVA Logistics legt de kwetsbaarheid van de toeleveringsketen bloot Lees verder »

Van eerste toegang tot laterale beweging in een half uur: hoe organisaties bijblijven

Cybersecurity realiteit van eerste toegang tot laterale beweging in een half uur. Hoe organisaties kunnen bijblijven.

Wie de recente cijfers over aanvalssnelheid naast de gemiddelde responstijd van een organisatie legt, ziet een oncomfortabel verschil. Aanvallers hebben hun tempo de afgelopen jaren stelselmatig opgevoerd, terwijl detectie en besluitvorming bij veel organisaties nog steeds in uren of dagen worden gemeten. Dat verschil is geen theoretisch probleem. Het bepaalt

Cybersecurity realiteit van eerste toegang tot laterale beweging in een half uur. Hoe organisaties kunnen bijblijven. Lees verder »

EU-European-Union-zet-nieuwe-standaarden

Transparantieplicht AI Act geldt sinds 2 augustus 2026, dit verandert er voor organisaties

Sinds afgelopen 2 augustus gelden de transparantieverplichtingen uit artikel 50 van de AI-verordening (EU) 2024/1689. Aanbieders en gebruiksverantwoordelijken van AI-systemen moeten vanaf die datum kenbaar maken wanneer iemand rechtstreeks met een AI-systeem communiceert, wanneer content door AI is gegenereerd of gemanipuleerd, wanneer emotieherkenning of biometrische categorisatie wordt toegepast en wanneer

Transparantieplicht AI Act geldt sinds 2 augustus 2026, dit verandert er voor organisaties Lees verder »

Eerste gedocumenteerde AI-inbraak op productie-infrastructuur: de verdedigingslessen voor Nederlandse organisaties

OpenAI en Hugging Face zijn de eerste gedocumenteerde AI-inbraak op productie-infrastructuur, welke lessen kunnen we leren?

Tussen 9 en 13 juli 2026 voerde een autonome AI-agent ruim 17.600 handelingen uit tegen de productie-infrastructuur van Hugging Face. Hij was niet aangestuurd door een crimineel collectief, maar door OpenAI-modellen die op dat moment een cybersecuritybenchmark draaiden. De agent ontsnapte uit zijn eigen testomgeving, bereikte het open internet en

OpenAI en Hugging Face zijn de eerste gedocumenteerde AI-inbraak op productie-infrastructuur, welke lessen kunnen we leren? Lees verder »

NCSC over AI en kwetsbaarheden: de basis op orde is belangrijker dan ooit

NCSC over AI & kwetsbaarheden, wanneer de basis belangrijker is dan ooit

Het Nationaal Cyber Security Centrum (NCSC) waarschuwt dat de race tussen het uitbrengen van beveiligingsupdates en het misbruiken van kwetsbaarheden door AI in een stroomversnelling komt. Ze benoemen met name welke impact AI gebruik heeft op de digitale weerbaarheid van organisaties. Hoe AI de doorlooptijd van een cyberaanval verkort AI

NCSC over AI & kwetsbaarheden, wanneer de basis belangrijker is dan ooit Lees verder »

Exposure management, AI-governance en ketenrisico: de nieuwe agenda van de CISO

Exposure management, AI-governance en ketenrisico in de nieuwe agenda van de CISO

Volgende maand als NIS2 ingaat moet het bestuur van ruim achtduizend Nederlandse organisaties de eigen beveiligingsmaatregelen formeel goedkeuren en toezien op de uitvoering daarvan. Voor die verplichting geldt geen overgangstermijn. Vrijwel gelijktijdig meldt Gartner dat 71 procent van de raden van commissarissen juist wil dat hun organisatie méér technologisch risico

Exposure management, AI-governance en ketenrisico in de nieuwe agenda van de CISO Lees verder »

Achtste plek voor Nederland: de belangrijkste Europese lessen uit de eGovernment Benchmark 2026

Achtste plek voor Nederland. De belangrijkste Europese lessen uit de eGovernment Benchmark 2026

De Europese Commissie publiceerde deze zomer de eGovernment Benchmark 2026, het jaarlijkse onderzoek van Capgemini, Sogeti en IDC waarmee de digitale volwassenheid van overheidsdienstverlening in alle 27 EU‑lidstaten wordt gemeten. Mystery shoppers bezochten in november 2025 ruim veertienduizend overheidswebsites en beoordeelden 96 publieke diensten rond negen levensgebeurtenissen, van het krijgen

Achtste plek voor Nederland. De belangrijkste Europese lessen uit de eGovernment Benchmark 2026 Lees verder »

Scroll naar boven