Netwerk

SSL lifespan van 398 naar 47 dagen en wat kortere TLS-certificaten betekenen voor je netwerk

SSL/TLS-certificaten van 398 naar 47 dagen, wat moet je nu regelen

Een beheerder die dit voorjaar het certificaat van zijn VPN-portal wilde verlengen, koos in het portaal van zijn certificaatleverancier zoals altijd voor één jaar en kreeg een certificaat terug dat in het najaar alweer verloopt. Er ging niets mis bij de leverancier. Sinds 15 maart 2026 mag een publiek vertrouwd

SSL/TLS-certificaten van 398 naar 47 dagen, wat moet je nu regelen Lees verder »
Toegang, opname en audit, wat FortiPAM toevoegt aan uw OT beveiliging

Toegang, opname en audit, wat FortiPAM toevoegt aan uw OT beveiliging

Wanneer een monteur van een externe leverancier inlogt op de OT-omgeving van een klant om een firmwareupdate op één specifieke PLC te zetten, en vervolgens het volledige besturingsnetwerk kan zien (inclusief systemen die niets met zijn opdracht te maken hebben) dan gaat er iets redelijk fout. En dat dat geen

Toegang, opname en audit, wat FortiPAM toevoegt aan uw OT beveiliging Lees verder »

tenable wat is het

Tenable

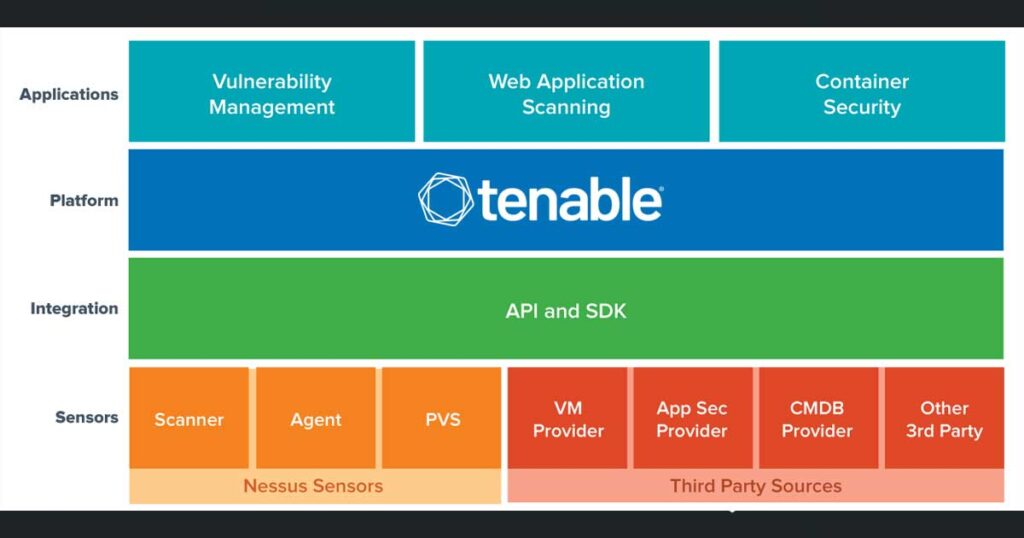
IT-omgevingen van moderne organisaties groeien gestaag in omvang en complexiteit. Met een combinatie van werkplekken, servers, netwerkapparatuur en cloudinfrastructuur neemt ook het aantal mogelijke ingangen voor onbevoegden toe. Beveiligingslekken in software en verkeerde instellingen vormen hierbij een doorlopend punt van aandacht. Tenable richt zich als beveiligingsbedrijf op het in kaart

Tenable Lees verder »

Wat Tenable Vulnerability Management doet en welke licentievorm past bij uw organisatie

Wat Tenable Vulnerability Management doet en welke licentievorm past bij uw organisatie

Een toezichthouder vraagt tijdens een NIS2-controle naar het exacte aantal kritieke kwetsbaarheden dat langer dan dertig dagen openstaat. Het antwoord blijft uit, want dat cijfer bestaat nergens in één overzicht. Het zit verspreid over drie Excel-exports van verschillende scanmomenten, en niemand binnen de organisatie durft te zeggen welke export nog

Wat Tenable Vulnerability Management doet en welke licentievorm past bij uw organisatie Lees verder »

Ketenbeveiliging onder de Cyberbeveiligingswet. Van vertrouwen naar aantoonbare controle

Ketenbeveiliging onder de Cyberbeveiligingswet. Van vertrouwen naar aantoonbare controle

De klassieke voorstelling van een cyberaanval, waarbij een aanvaller net zo lang tegen de firewall van een grote organisatie duwt tot er een gaatje ontstaat, klopt steeds minder met de praktijk. Aanvallers kiezen vaker de omweg. Ze zoeken de logistieke dienstverlener die bestellingen afhandelt, de installateur die op afstand meekijkt

Ketenbeveiliging onder de Cyberbeveiligingswet. Van vertrouwen naar aantoonbare controle Lees verder »

Van eerste toegang tot laterale beweging in een half uur: hoe organisaties bijblijven

Cybersecurity realiteit van eerste toegang tot laterale beweging in een half uur. Hoe organisaties kunnen bijblijven.

Wie de recente cijfers over aanvalssnelheid naast de gemiddelde responstijd van een organisatie legt, ziet een oncomfortabel verschil. Aanvallers hebben hun tempo de afgelopen jaren stelselmatig opgevoerd, terwijl detectie en besluitvorming bij veel organisaties nog steeds in uren of dagen worden gemeten. Dat verschil is geen theoretisch probleem. Het bepaalt

Cybersecurity realiteit van eerste toegang tot laterale beweging in een half uur. Hoe organisaties kunnen bijblijven. Lees verder »

Network Access Control NAC als eerste verdedigingslinie in een onderwijsnetwerk

Network Access Control (NAC) als eerste verdedigingslinie in een onderwijsnetwerk

Het netwerk van een school, hogeschool of universiteit lijkt op het eerste gezicht op dat van elke andere organisatie. Er zijn gebruikers, apparaten, toepassingen en een internetverbinding. Maar wie iets beter kijkt, ziet een omgeving die uniek complex is: studenten en medewerkers wisselen dagelijks van locatie, eigen apparaten worden meegenomen

Network Access Control (NAC) als eerste verdedigingslinie in een onderwijsnetwerk Lees verder »

Wat is de Agentic Era en wat voor gevolgen zijn er voor netwerkarchitectuur en cybersecurity?

Wat is de Agentic Era en wat voor gevolgen zijn er voor netwerkarchitectuur en cybersecurity?

De Agentic Era markeert de verschuiving van een AI die vooral antwoord geeft naar een AI die zelfstandig doelen kan nastreven. In plaats van een assistent die een tekst samenvat of een advies formuleert, krijg je agenten die redeneren, plannen en acties uitvoeren via tools en API’s. Dat lijkt een

Wat is de Agentic Era en wat voor gevolgen zijn er voor netwerkarchitectuur en cybersecurity? Lees verder »

Toekomst van wireless: van Wi-Fi 7 naar Wi-Fi 8 en de rol van andere draadloze oplossingen

Toekomst van wireless: van Wi-Fi 7 naar Wi-Fi 8 en de rol van andere draadloze oplossingen

Draadloos is al lang niet meer “handig erbij”. In veel organisaties is wifi het primaire netwerk voor werkplekken, vergaderruimtes, scanners, telefoons, IoT en gasttoegang. Tegelijk worden applicaties kritischer (video, realtime samenwerking, cloud, spraak, AR/VR) en stijgt het aantal apparaten per gebruiker. De toekomst van wifi draait daarom niet alleen om

Toekomst van wireless: van Wi-Fi 7 naar Wi-Fi 8 en de rol van andere draadloze oplossingen Lees verder »

Scroll naar boven