Claude Mythos 5 moet aanvallers een stap voor blijven in Tenable One

Claude Mythos 5 moet aanvallers een stap voor blijven in Tenable One

Tenable bouwt Claude Mythos 5 in de Tenable One-omgeving, het krachtigste en strengst afgeschermde AI-model dat Anthropic tot nu toe gemaakt heeft. Het bedrijf kondigde de stap vorige week al aan, als uitbreiding van de samenwerking die liep via Project Glasswing, het programma waarmee Anthropic een select groep partijen toegang

Claude Mythos 5 moet aanvallers een stap voor blijven in Tenable One Lees verder »
CRL scope error op FortiGate ontleed, van root cause tot workaround

CRL scope error op FortiGate ontleed, van root cause tot workaround

Op 9 september 2026 meldden meerdere sysadmins hetzelfde probleem, TLS verbindingen vanaf hun FortiGate naar FortiGuard liepen vast zonder dat er iets aan de eigen configuratie was gewijzigd. Een debug van forticldd en updated toonde foutcode 44, different CRL scope, op depth 2, met als subject DigiCert High Assurance EV

CRL scope error op FortiGate ontleed, van root cause tot workaround Lees verder »

Digitale apk moet slimme apparaten veiliger maken

Digitale apk moet slimme apparaten veiliger maken

Staatssecretaris Willemijn Aerdts heeft toegezegd een ‘digitale apk’ toe te voegen aan veiliginternetten.nl, de site waar burgers al terecht kunnen met vragen over het updaten van slimme apparatuur. Ze deed die toezegging tijdens een wetgevingsoverleg op 7 september over de Uitvoeringswet Cyberweerbaarheid, de nationale uitwerking van de Europese Cyber Resilience

Digitale apk moet slimme apparaten veiliger maken Lees verder »

Microsoft repareert 63 kwetsbaarheden in de Patch Tuesday van februari 2025

Recordaantal patches voor Windows, Exchange en SharePoint op Microsoft PatchTuesday September

Microsoft heeft tijdens de patchdinsdag van september maar liefst 974 kwetsbaarheden gedicht, het hoogste aantal in de geschiedenis van de maandelijkse patchronde, wat door meerdere securitybedrijven onafhankelijk van elkaar bevestigd word. Twee van die lekken werden al actief misbruikt voordat de update beschikbaar kwam, wat de update meteen tot verplichte

Recordaantal patches voor Windows, Exchange en SharePoint op Microsoft PatchTuesday September Lees verder »

Waarom FortiMail een nuttige aanvulling is op Zivver, Outlook 365 of Gmail

Waarom FortiMail een nuttige aanvulling is op Zivver, Outlook 365 of Gmail

Een financieel medewerker die via Zivver zijn gevoelige e-mails verstuurt, voelt zich terecht relatief veilig, tot er een factuurfraude-mail binnenkomt die er precies zo uitziet als het bericht van de vaste leverancier. Zivver doet daar niets tegen, simpelweg omdat die functie niet is waarvoor het product is gebouwd.  Hetzelfde geldt

Waarom FortiMail een nuttige aanvulling is op Zivver, Outlook 365 of Gmail Lees verder »

Overheid opent opnieuw subsidiepot voor cyberweerbaarheid mkb en zzp

Overheid opent opnieuw subsidiepot voor cyberweerbaarheid mkb en zzp

Een zzp’er die een wachtwoordmanager aanschaft of een mkb-bedrijf dat een cyber awareness training inplant, kan sinds maandag 7 september de helft van de rekening terugvragen bij de overheid. De subsidieregeling Mijn Cyberweerbare Zaak, uitgevoerd door de Rijksdienst voor Ondernemend Nederland, is dit jaar voor de derde keer open en

Overheid opent opnieuw subsidiepot voor cyberweerbaarheid mkb en zzp Lees verder »

CISA rapport toont waarom eenvoudige fouten organisaties nog altijd fataal worden

CISA rapport toont waarom eenvoudige fouten organisaties nog altijd fataal worden

Een simpele portscan en een publieke exploit voor een kwetsbaarheid die al jaren bekend is. Meer heeft een aanvaller in de meeste gevallen niet nodig om binnen te komen. Dat concludeert het Amerikaanse cyberagentschap CISA in een nieuw rapport, waarin het cijfers uit boekjaar 2024 en 2025 analyseert. Volgens CISA

CISA rapport toont waarom eenvoudige fouten organisaties nog altijd fataal worden Lees verder »

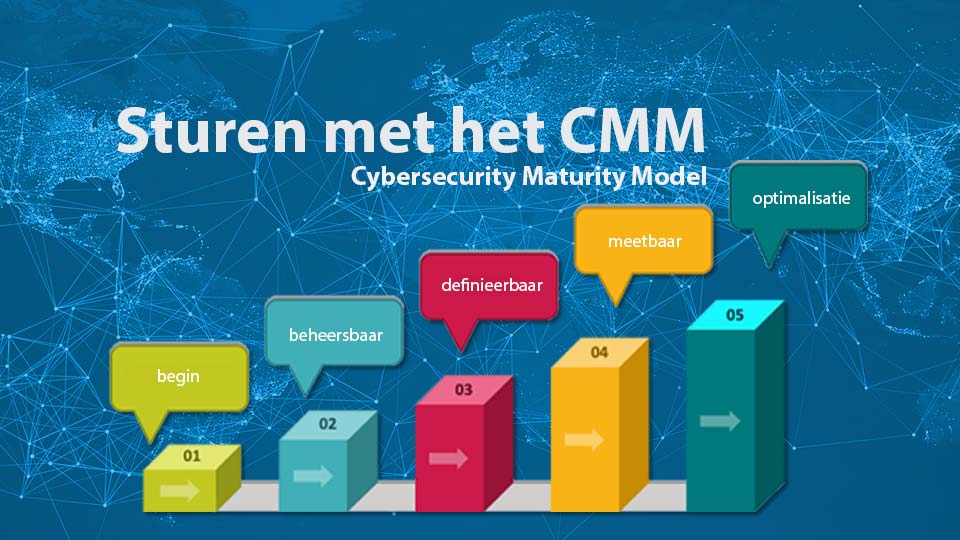
Het Cybersecurity Maturity Model (CMM) als bestuurlijk sturingsinstrument voor onderwijs, zorg en overheid

Het Cybersecurity Maturity Model (CMM) als bestuurlijk sturingsinstrument voor onderwijs, zorg en overheid

Bestuurders in onderwijs, zorg en lokale overheid krijgen steeds vaker een vraag die verder gaat dan een goed gevoel: kan de organisatie aantonen dat de informatiebeveiliging op orde is, met cijfers en bewijs, in plaats van met een inschatting? Investeringen in firewalls, MFA en awareness trainingen zijn inmiddels gangbaar. Een

Het Cybersecurity Maturity Model (CMM) als bestuurlijk sturingsinstrument voor onderwijs, zorg en overheid Lees verder »

Wegwijs in de Cyberbeveiligingswet voor Nederlandse organisaties

Wegwijs in de Cyberbeveiligingswet voor Nederlandse organisaties

Een security officer die 2 weken geleden nog vroeg wanneer de Cyberbeveiligingswet nu eindelijk zou ingaan, stelt die vraag inmiddels niet meer. Sinds 15 augustus is de wet van kracht, samen met de Wet weerbaarheid kritieke entiteiten, en daarmee is de discussie in één klap verschoven. Niet meer of de

Wegwijs in de Cyberbeveiligingswet voor Nederlandse organisaties Lees verder »

Wat Tenable Vulnerability Management doet en welke licentievorm past bij uw organisatie

Wat Tenable Vulnerability Management doet en welke licentievorm past bij uw organisatie

Een toezichthouder vraagt tijdens een NIS2-controle naar het exacte aantal kritieke kwetsbaarheden dat langer dan dertig dagen openstaat. Het antwoord blijft uit, want dat cijfer bestaat nergens in één overzicht. Het zit verspreid over drie Excel-exports van verschillende scanmomenten, en niemand binnen de organisatie durft te zeggen welke export nog

Wat Tenable Vulnerability Management doet en welke licentievorm past bij uw organisatie Lees verder »

Scroll naar boven