Cybercrime

Cloudflare verwerkt recordbrekende HTTPS DDoS-aanval

Cloudflare verwerkt een recordbrekende HTTPS DDoS aanval

Cloudflare heeft gisteren bekendgemaakt dat het heeft ingegrepen om een recordaanval van 26 miljoen verzoeken per seconde (RPS) op een gedistribueerde denial-of-service (DDoS) vorige week te voorkomen, waarmee het de grootste HTTPS DDoS-aanval was die tot nu toe is gedetecteerd. Het bedrijf zei dat de aanval gericht was tegen een

Cloudflare verwerkt een recordbrekende HTTPS DDoS aanval Lees verder »

POC voor next-generation OT malware R4IoT

Onderzoekers bedenken POC voor next-generation OT malware R4IoT

Naarmate de industrie beter werd in het ontlopen van losgeldeisen, voegden hackers een extra niveau van afpersing toe – de chantage van data om een ‘dubbele afpersing’ te creëren. Naarmate verdedigers beter worden in het afweren van zo’n dubbele afpersing, zullen de aanvallers zich opnieuw ontwikkelen. De meest voor de

Onderzoekers bedenken POC voor next-generation OT malware R4IoT Lees verder »

operation cuckoobees cybereason

Operation CuckooBees

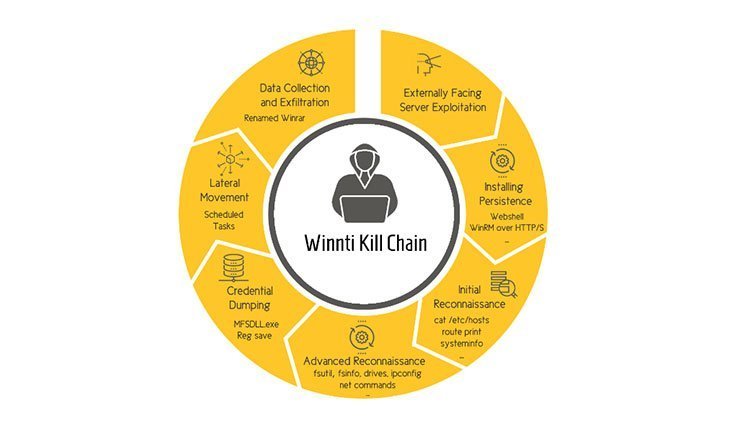
Een cyberspionagecampagne georganiseerd door de door China gesteunde Winnti groep is er in geslaagd om in ieder geval sinds 2019 onder de radar te blijven. De grootschalige operatie voor diefstal van intellectueel eigendom, die door het Israëlische cyberbeveiligingsbedrijf Cybereason “Operation CuckooBees” werd genoemd, stelde de Winnti groep in staat om

Operation CuckooBees Lees verder »

2022 MITRE ATT&CK®-evaluaties resultaten

2022 MITRE ATT&CK®-evaluaties resultaten bekend gemaakt

Groeperingen als Wizard Spider en Sandworm hebben de afgelopen jaren voor verwoesting gezorgd door cybercriminele tools als Conti, Trickbot en Ryuk ransomware te ontwikkelen en te implementeren. Onlangs heeft Sandworm (vermoedelijk een Russische cybermilitaire eenheid) cyberaanvallen uitgevoerd op Oekraïense infrastructuurdoelwitten. Om ervoor te zorgen dat leveranciers van cyberbeveiliging klaar zijn

2022 MITRE ATT&CK®-evaluaties resultaten bekend gemaakt Lees verder »

TCP Middlebox Reflection

Hackers beginnen TCP Middlebox-reflectie te gebruiken voor versterkte DDoS-aanvallen

Distributed denial-of-service (DDoS) aanvallen die gebruik maken van een nieuwe versterkingsmethode genaamd TCP Middlebox Reflection zijn voor het eerst in het echt gedetecteerd, zes maanden nadat het nieuwe aanvalsmechanisme in theorie werd gepresenteerd. “De tecniek maakt misbruik van kwetsbare firewalls en content filtering systemen om TCP verkeer naar een slachtoffer

Hackers beginnen TCP Middlebox-reflectie te gebruiken voor versterkte DDoS-aanvallen Lees verder »

Ramsomeware wat moet ik ermee

Ransomware wat moet ik ermee?

Ransomware-aanvallen zitten in de lift. Het begon eigenlijk met de WannaCry uitbraak van 2017. Deze grootschalige en zeer gepubliceerde aanval toonde aan dat Ransomware-aanvallen mogelijk en potentieel winstgevend waren. Sindsdien zijn tientallen Ransomware-varianten ontwikkeld en gebruikt in uiteenlopende aanvallen. De COVID-19 pandemie heeft ook bijgedragen tot de recente toename van

Ransomware wat moet ik ermee? Lees verder »

Scroll naar boven